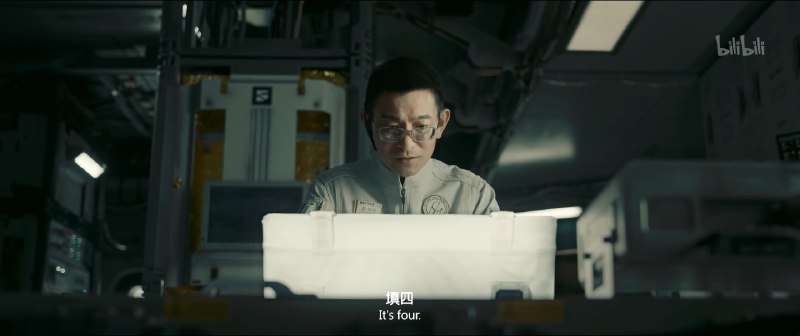
今天abc看了啥🤔10小时前Forwarded from 听荼蘼逼逼 | 多打点🤡 (TomyJan | Fatal Error) × https://www.bilibili.com/video/av867288412?t=3435.3刘德华: 填 4图丫丫: 好的阿三CA: 好的10小时前
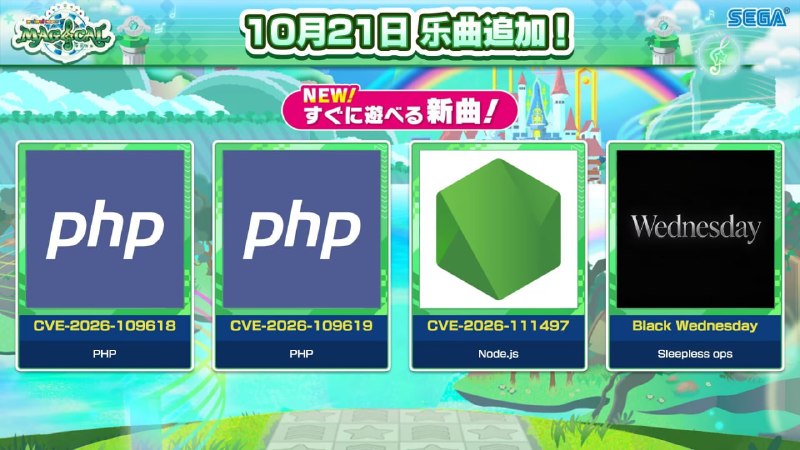
今天abc看了啥🤔图转,来源未知10小时前 听荼蘼逼逼 | 多打点🤡 来不及为 CVE-2026-99999 和 CVE-2026-109618/619 还有 CVE-2026-111497 哀悼了,接下来赶到战场的是 CVE-2026-111943 × 图转,来源未知10小时前
今天abc看了啥🤔Update:傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:PHP-8.1: 11小时前Forwarded from HAT's Public Channel | Update:傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:PHP-8.1: https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619?ePHP-8.0: https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619?cPHP-7.4: https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619?h11小时前
今天abc看了啥🤔来不及为 CVE-2026-99999 和 CVE-2026-109618/619 还有 CVE-2026-111497 哀悼了,接下来赶到战场的是 CVE-2026-11194311小时前Forwarded from 听荼蘼逼逼 | 多打点🤡 (TomyJan | Fatal Error)来不及为 CVE-2026-99999 和 CVE-2026-109618/619 还有 CVE-2026-111497 哀悼了,接下来赶到战场的是 CVE-2026-11194311小时前
今天abc看了啥🤔11小时前Forwarded from 不存在的世界https://calif.io/php2shell/ Calif php2shell by Calif Research A tale of two PHP remote vulnerabilities 11小时前
今天abc看了啥🤔🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.3512小时前Forwarded from 层叠 - The Cascading🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35。建议受影响网站主立即更新。- 文章中也提供了无法升级时的 workaround,但它们不能完全修补漏洞。- Cloudflare 也配置了一些 WAF,但它们也不能完全修补漏洞。 [2]- PHP 8.1 及更低版本不会被官方修复。1. https://www.php.net/archive/2026.php#2026-10-21-52. developers.cloudflare.com/~thread: /4940#PHP www.php.net PHP: News Archive - 2026 PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world. 12小时前PHP
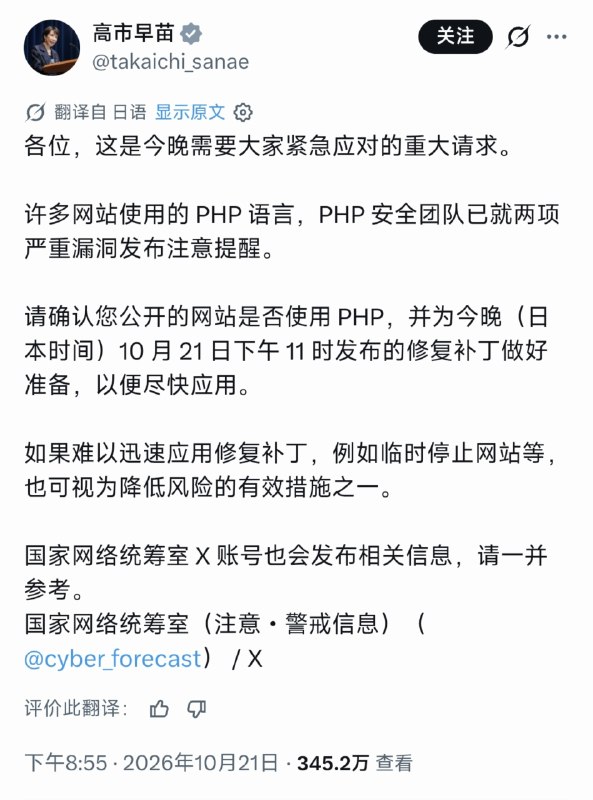
今天abc看了啥🤔高市早苗这话说的和核弹打击一样12小时前 × 高市早苗这话说的和核弹打击一样https://x.com/takaichi_sanae/status/211289064259056438612小时前
今天abc看了啥🤔'Other numbers are largely unaffected, but anyone using '4' for their certificate key is urged to upgrade to '5'.'13小时前Forwarded from xkcd'Other numbers are largely unaffected, but anyone using '4' for their certificate key is urged to upgrade to '5'.'13小时前
今天abc看了啥🤔如果你先发布补丁,它会得到一个 PoC如果你不发布补丁,人们会在你身上烧掉数百万个 token,并得到更多 PoC,包含你尚未修补的新漏洞15小时前Forwarded from HAT's Public Channel | 如果你先发布补丁,它会得到一个 PoC如果你不发布补丁,人们会在你身上烧掉数百万个 token,并得到更多 PoC,包含你尚未修补的新漏洞https://x.com/IceSolst/status/211277181205651075615小时前
今天abc看了啥🤔最近那个 PHP 洞的 POC 来了: 15小时前Forwarded from HAT's Public Channel | 最近那个 PHP 洞的 POC 来了: https://jackalsyn.com/posts/php-up-2026.html目前已知最新版 PHP 8.5.11 / 8.4.26 / 8.3.35 / 8.2.34 / <8.2 所有版本全部通杀 php-up-2026.tar.gz 37.9 MB 15小时前
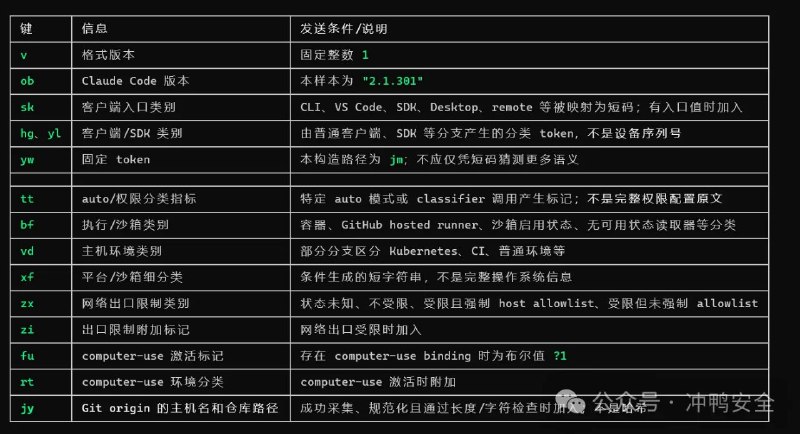
今天abc看了啥🤔来自 hat 的验牌17小时前 今天abc看了啥🤔 *我因为设备限制暂时没有条件验牌,感兴趣的读者请通过 https://t.me/abcthoughts/7483 的指引验证 来自 hat 的验牌https://t.me/hatschannel/6919 Telegram HAT's Public Channel | 对于网传 “Claude Code v2.1.30x 偷偷打包 Git URL 并隐蔽上报、⾛中转站也遭殃” 的独立复现TL;DR: 你们香港记者啊,不要整天总想搞一些大新闻,天天听风就是雨.mp4https://mp.weixin.qq.com/s/0fORGvdkpsQTO7kJYbfihQ 17小时前
今天abc看了啥🤔*我因为设备限制暂时没有条件验牌,感兴趣的读者请通过 18小时前*我因为设备限制暂时没有条件验牌,感兴趣的读者请通过 https://t.me/abcthoughts/7483 的指引验证 Telegram 今天abc看了啥🤔 18小时前
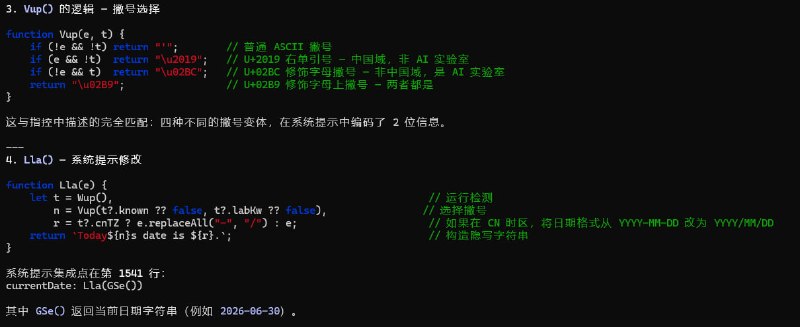
今天abc看了啥🤔据第三方开发者报道,Claude Code新版本(2.1.30x)中引入了一个名为x-claude-code-wiggly-dove的混淆字段(目前灰度名“tengu_wiggly_dove”),会上传用户的git仓库项目地址,且无法通过配置选项/环境变量关闭18小时前Forwarded from 听荼蘼逼逼 | 多打点🤡 (TomyJan | Fatal Error) × 据第三方开发者报道,Claude Code新版本(2.1.30x)中引入了一个名为x-claude-code-wiggly-dove的混淆字段(目前灰度名“tengu_wiggly_dove”),会上传用户的git仓库项目地址,且无法通过配置选项/环境变量关闭。建议大家谨慎更新或使用新版Claude Code,并避免使用Claude Code进行私密/敏感/涉及cyber/可能暴露中国用户信息项目的开发,以免泄漏隐私数据或被封号。18小时前
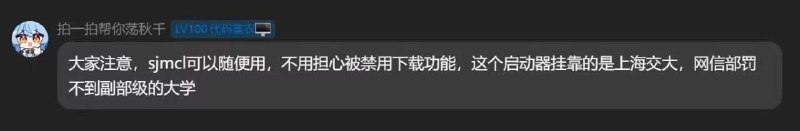
今天abc看了啥🤔20小时前 2.5次元日常 🍉 https://mc.sjtu.cn/sjmcl/ 误闯天家 https://www.bilibili.com/opus/1261276593127424006虽然但是我一直在各个群说,大伙现在的各路 patch 和拒绝更新都是掩耳盗铃,真滑坡到 BMCLAPI 和 MCBBS 源一样倒闭了大伙都不好过20小时前
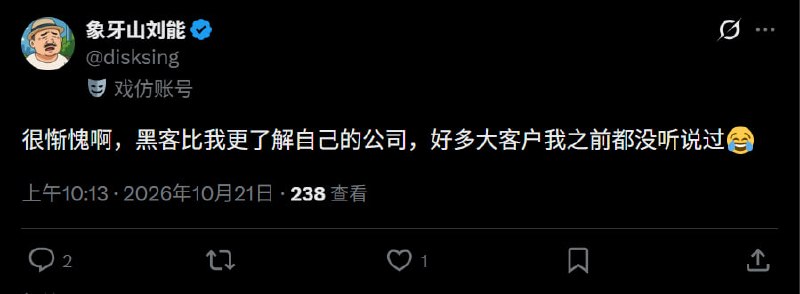
今天abc看了啥🤔23小时前 HAT's Public Channel | TiDB (国内云原生 NewSQL DB 领头羊) 发生大规模用户数据泄露事件,总泄露数据量达 10TiB+ 泄露数据清单: • 10.5 TB+ 总数据量 • 4,901,203 个文件 • 533.8M (5.3亿) 行数据的 BigQuery Repo • 180,046 个客户 • 403,262 个邮箱 • 115,308 个客户 API 密钥(明文) • 5,036,738 个客户服务器 IP 地址 • 377,446 个内部 Jira 工单信息 • 433,927 个 CRM 客户 •… × https://x.com/disksing/status/211272887739947424823小时前
今天abc看了啥🤔23小时前 bupt.moe #security CVE-2026-109618 CVE-2026-109619 PHP RCE,目前尚未公开但是已泄露。 等公开之后会修改此条消息。 src: https://x.com/watchtowrcyber/status/2112611507749982605 https://t.me/outvivid/4938 Telegram 层叠 - The Cascading 🔴 PHP 严重漏洞被泄露和复现;欧盟机关建议 PHP 服务在修复漏洞前暂时下线。- PHP 官网称修复会在今日 22:00 (UTC+8) 发布。- 有说法称 mitigation 是在 php.ini 设置 session.upload_progress.enabled = Off 。1. https://php.net/archive/2026.php#2026-10-20-12. cert.europa.eu/~3. HackerNews:50167754CVE: CVE-2026… 23小时前
今天abc看了啥🤔#security CVE-2026-109618 CVE-2026-109619PHP RCE,目前尚未公开但是已泄露1天前Forwarded from bupt.moe#security CVE-2026-109618 CVE-2026-109619PHP RCE,目前尚未公开但是已泄露。等公开之后会修改此条消息。src: https://x.com/watchtowrcyber/status/21126115077499826051天前security