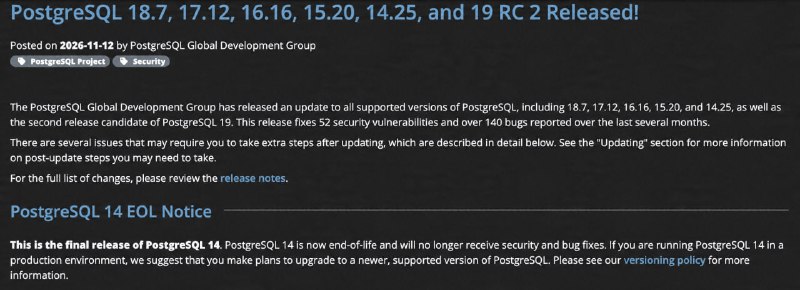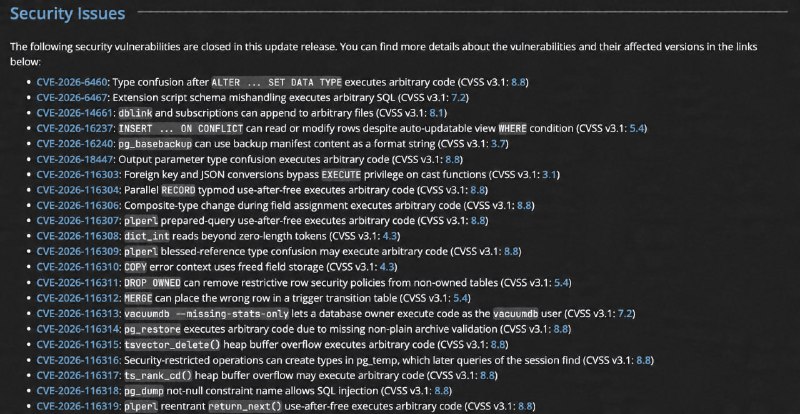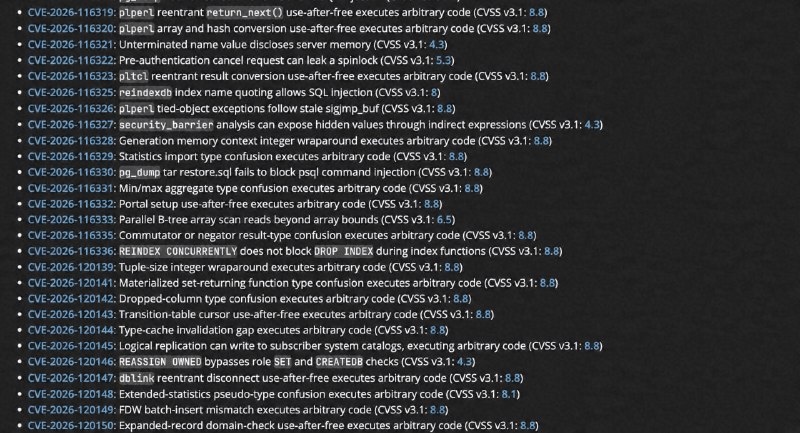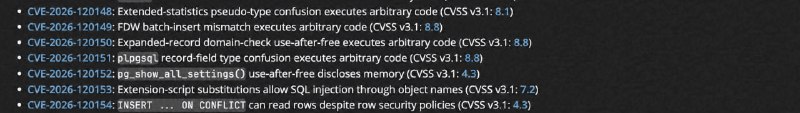
我们直接监控 *2shell 和 *2root 域名得了,反正负责任通报事实上倒闭了
今天abc看了啥🤔

🔴 nginx 新 RCE*,请升级至 1.31.9 或禁用 HTTP/2。
影响 nginx 1.9.5-1.31.8 版本。
https://nginx2root.com/
Affects: 1.9.5-1.31.8
Fixed-In: 1.31.9
CVE: CVE-2026-123007/123634/123633/121810/113425
CVSS: 9.2 (F5)
1. /4895
* 文章中提到的 root 提权方法利用了一个内核的 SCTP 漏洞(可能是腾讯在八月公开的 SCTPhantom [1]),因此严格意义上这不是 nginx 的提权漏洞。
#Nginx
老实赚钱,很枯燥吧
自北京时间 2026 年 11 月 18 日 12:00 起,调用模型时触发的服务端搜索、网页抓取不再计费,仅按模型 Token 用量计费。使用以下接口时会触发服务端搜索:联网工具、Anthropic API 的 web_search工具、Responses API 的 web_search 工具。
https://api-docs.deepseek.com/zh-cn/quick_start/pricing/
#security CVE-2026-114938
Java RCE,需要cpu有avx512favx512bwavx512vbmibmi2四个flag。
OpenJDK 手写的 base64 的硬件加速 asm 搞错长度了导致会多写62字节,虽然 Java 最终会拒绝这个输入,但是越界写已经完成了。
缓解措施:
1.-XX:-UseBASE64Intrinsics禁用 base64 硬件加速
2.-XX:UseAVX=2禁用 AVX512
编者注:之前看到了以为 avx512 没那么多,今天群友讨论才知道还不少。
https://calif.io/java4shell
仙之人兮列如麻,GitLab、Zoom 用户以及卡粉务必注意一下
// from https://t.me/encmasuta/1165
如您在16-17日访问过受污染的网页:
- 若您使用 iOS 13-18.7.2 (包含两端版本)访问,请考虑更新您的iOS版本。
- 若您输入过卡片三要素信息,请在后续留意是否出现未经授权的交易。
- 若进行了加密货币转账,请检查交易对手是否为预期的交易对手。
- 相关站点的 Cookies 及可能包含敏感信息的网页截图可能已被发送给攻击团伙掌握的服务器。
#security
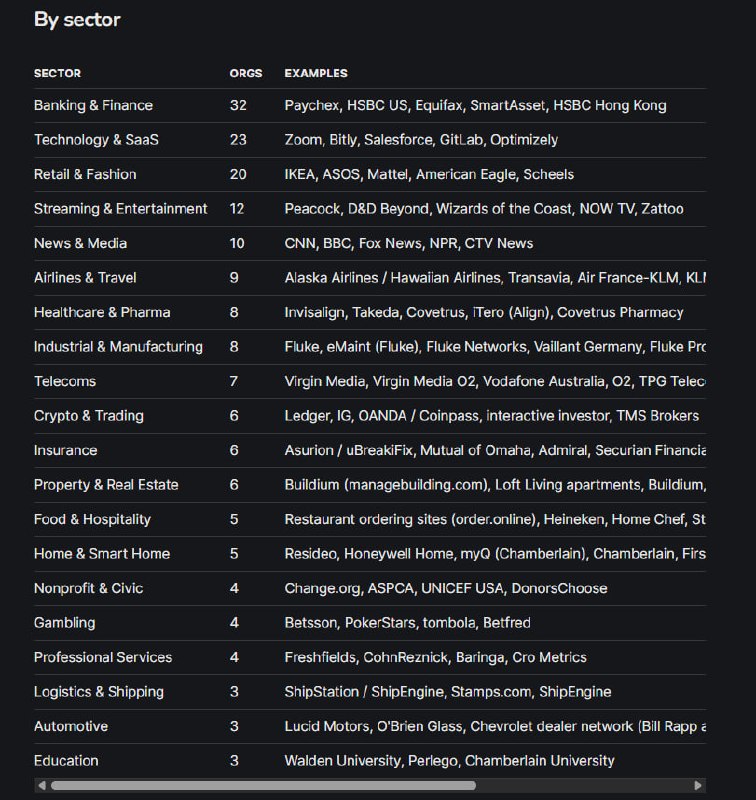
大规模JS投毒事件
https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
IoC:1688360.cc
温馨提醒:APEC即将来临,请按照“两限制两倡导”原则加强Claude人员出行管理。
1、限制Claude人员前往中高风险区,非必要不前往中高风险区所在国家。
2、中高风险区所在县(市、区)Claude人员限制使用,确需出行的须持48小时内两次kyc检测(每次间隔24小时)外籍证明和人脸认证。
3、倡导尽量减少跨国家出行,所有跨国家出行人员返回后及时开展Verification Portal 三天两检。
4、旅客须持48小时内kyc证明乘坐飞机、高铁、列车、跨省长途客运汽车、跨省客运船舶等交通工具。
5、从国外返回的非家宽人员要查验48小时内Portal 证明。
我发现 zh_MS 和 zh_APPL 已经被 zh_AI 取代了
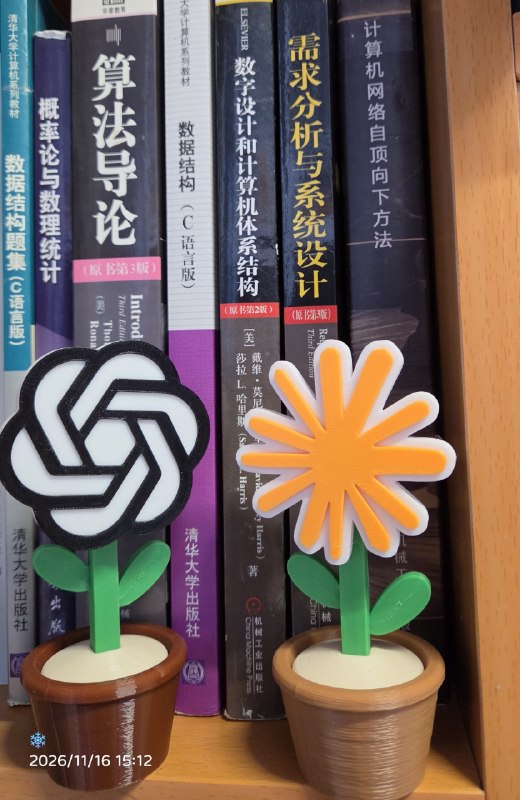
如何成为天才程序员?
A. 读完后面的那些书
B. 带走前面的两盆花
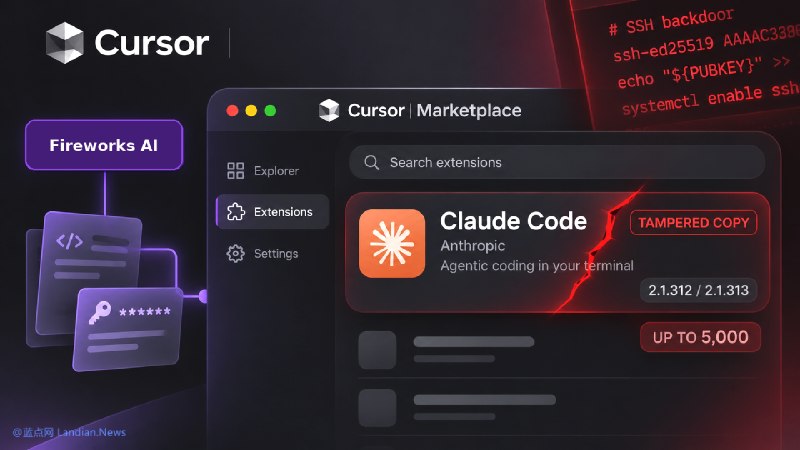
#安全资讯 Cursor 发布 10 月 29 日恶意 Claude Code 扩展程序事件复盘报告,密钥泄露根源还是 Cursor 自己的不规范操作。
黑客最初使用的密钥来自 Cursor 共享给 Fireworks AI 的数据,Cursor 自己也将敏感密钥直接发给 AI IDE。
由于当时的对话并未开启隐私模式且被允许用于模型训练,这些数据进入 Fireworks AI 存储桶用于数据分析。
Fireworks AI 被黑后黑客从数据里找到 Cursor 内部凭据,并借助凭据进入 Cursor 内部系统获得更多凭据。
以上为内容摘要,查看全文:https://ourl.co/128383
😁订阅 🤔解封 🥰推特 🎉低价VPS