今天abc看了啥🤔GPT‑6.2 Astra 和 GPT-6.2-Sol 发了1小时前Forwarded from HAT's Public Channel | GPT‑6.2 Astra 和 GPT-6.2-Sol 发了https://openai.com/index/introducing-gpt-6-2-astra-sol OpenAI Introducing GPT-6.2 Astra and Sol Introducing GPT‑6.2 Astra and Sol, with better professional outputs, coding, computer use, and efficiency at lower cost across ChatGPT Work, Codex, and the API. 1小时前
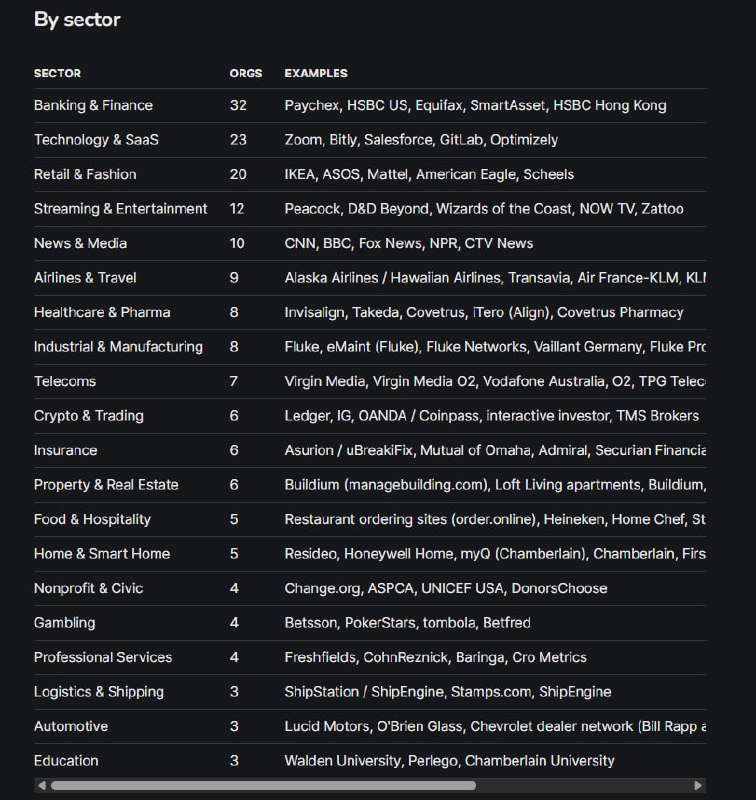
今天abc看了啥🤔仙之人兮列如麻,GitLab、Zoom 用户以及卡粉务必注意一下// from 6小时前 bupt.moe #security 大规模JS投毒事件 https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/ IoC: 1688360.cc × 仙之人兮列如麻,GitLab、Zoom 用户以及卡粉务必注意一下// from https://t.me/encmasuta/1165如您在16-17日访问过受污染的网页:- 若您使用 iOS 13-18.7.2 (包含两端版本)访问,请考虑更新您的iOS版本。- 若您输入过卡片三要素信息,请在后续留意是否出现未经授权的交易。- 若进行了加密货币转账,请检查交易对手是否为预期的交易对手。- 相关站点的 Cookies 及可能包含敏感信息的网页截图可能已被发送给攻击团伙掌握的服务器。6小时前
今天abc看了啥🤔#security 大规模JS投毒事件6小时前Forwarded from bupt.moe#security 大规模JS投毒事件https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/IoC: 1688360.cc6小时前security
今天abc看了啥🤔温馨提醒:APEC即将来临,请按照“两限制两倡导”原则加强Claude人员出行管理14小时前Forwarded from quick paster (很困,不聊天)温馨提醒:APEC即将来临,请按照“两限制两倡导”原则加强Claude人员出行管理。1、限制Claude人员前往中高风险区,非必要不前往中高风险区所在国家。2、中高风险区所在县(市、区)Claude人员限制使用,确需出行的须持48小时内两次kyc检测(每次间隔24小时)外籍证明和人脸认证。3、倡导尽量减少跨国家出行,所有跨国家出行人员返回后及时开展Verification Portal 三天两检。4、旅客须持48小时内kyc证明乘坐飞机、高铁、列车、跨省长途客运汽车、跨省客运船舶等交通工具。5、从国外返回的非家宽人员要查验48小时内Portal 证明。14小时前
今天abc看了啥🤔我发现 zh_MS 和 zh_APPL 已经被 zh_AI 取代了1天前Forwarded from Cat Ch. (webRTCCat | Present Day, Present Time)我发现 zh_MS 和 zh_APPL 已经被 zh_AI 取代了1天前
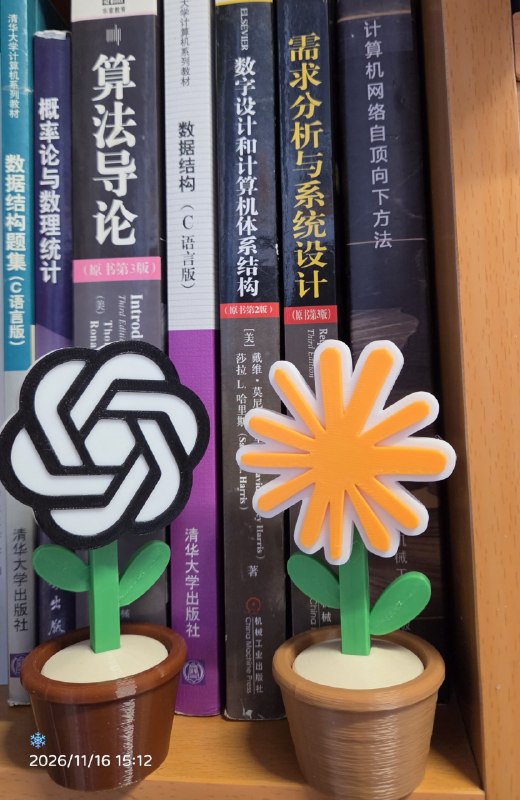
今天abc看了啥🤔如何成为天才程序员?A. 读完后面的那些书B. 带走前面的两盆花1天前Forwarded from 千雪的咖啡厅 | Minority × 如何成为天才程序员?A. 读完后面的那些书B. 带走前面的两盆花1天前
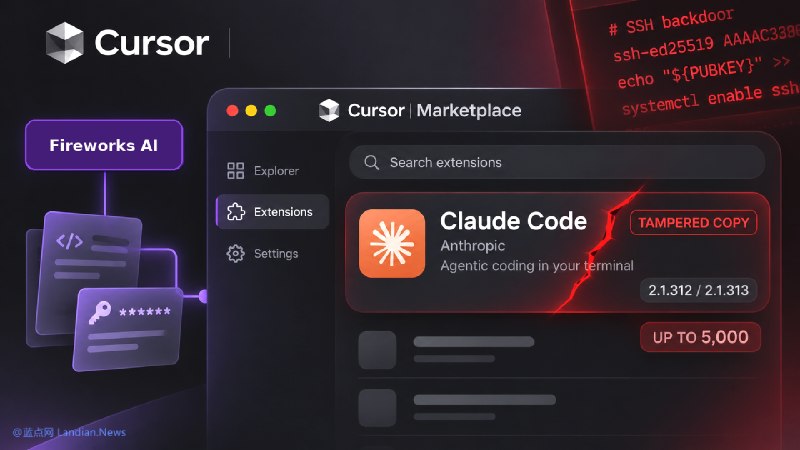
今天abc看了啥🤔#安全资讯 Cursor 发布 10 月 29 日恶意 Claude Code 扩展程序事件复盘报告,密钥泄露根源还是 Cursor 自己的不规范操作2天前Forwarded from 蓝点网订阅频道 × #安全资讯 Cursor 发布 10 月 29 日恶意 Claude Code 扩展程序事件复盘报告,密钥泄露根源还是 Cursor 自己的不规范操作。黑客最初使用的密钥来自 Cursor 共享给 Fireworks AI 的数据,Cursor 自己也将敏感密钥直接发给 AI IDE。由于当时的对话并未开启隐私模式且被允许用于模型训练,这些数据进入 Fireworks AI 存储桶用于数据分析。Fireworks AI 被黑后黑客从数据里找到 Cursor 内部凭据,并借助凭据进入 Cursor 内部系统获得更多凭据。以上为内容摘要,查看全文:https://ourl.co/128383😁订阅 🤔解封 🥰推特 🎉低价VPS2天前安全资讯
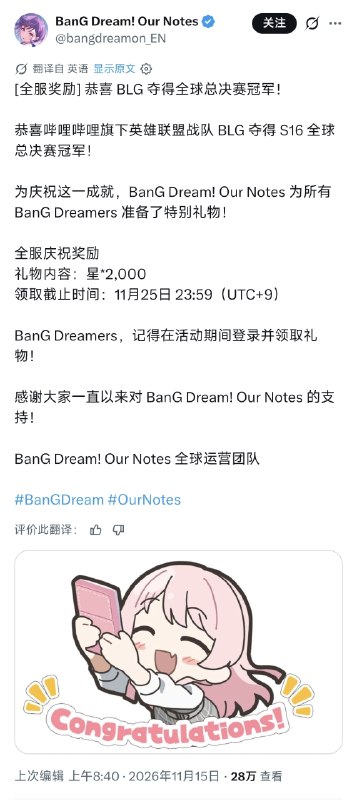
今天abc看了啥🤔2天前 今天abc看了啥🤔 ? https://x.com/bangdreamon_EN/status/2121765271405007057 https://t.me/abcthoughts/8036?comment=35665 Telegram 絵名 暁山 in 今天 abc 的群友们看了啥 :) Chat | X鸟众包来新单了 不懂就问blg的意思是band lesbian girl吗 2天前
今天abc看了啥🤔RFC2119 疑似是追着 omp 杀的:3天前 苍穹の下 @blueskyxnblog· SKY的🤡💦日常😅😅😅 https://x.com/ohayou792/status/2121545511975244069 RFC2119 疑似是追着 omp 杀的:https://github.com/can1357/oh-my-pi/blob/b7fe8c7f43c378faa0863e79f5509f9dde16ad9a/packages/coding-agent/src/prompts/system/system-prompt.md?plain=1#L1 GitHub oh-my-pi/packages/coding-agent/src/prompts/system/system-prompt.md at b7fe8c7f43c378faa0863e79f5509f9dde16ad9a · can1357/oh-my… ⌥ Coding agent with the IDE wired in. Built by Stencil Labs. - can1357/oh-my-pi 3天前
今天abc看了啥🤔3天前Forwarded from 苍穹の下 @blueskyxnblog· SKY的🤡💦日常😅😅😅https://x.com/ohayou792/status/2121545511975244069 X (formerly Twitter) Unicorn (@ohayou792) on X Google现在通过429已经能精准识别反代了。 其实从9月份开始,Google就暗中加了道防火墙规则。只要用CPA这类多账号反代池,一旦接入第三方Agent请求里会携带RFC 2119:这个特征字符串,接口就会直接返回429报错。按正常接口规范,识别出违规客户端或者拒绝权限,直接给403就行了,Google自己在处理权限报错时也一直用的是403。偏偏这次不仅返回429… 3天前
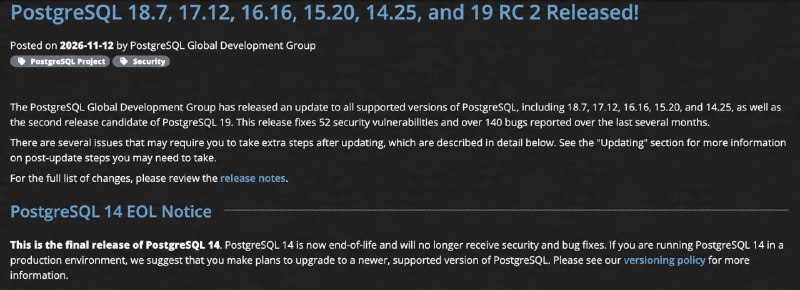
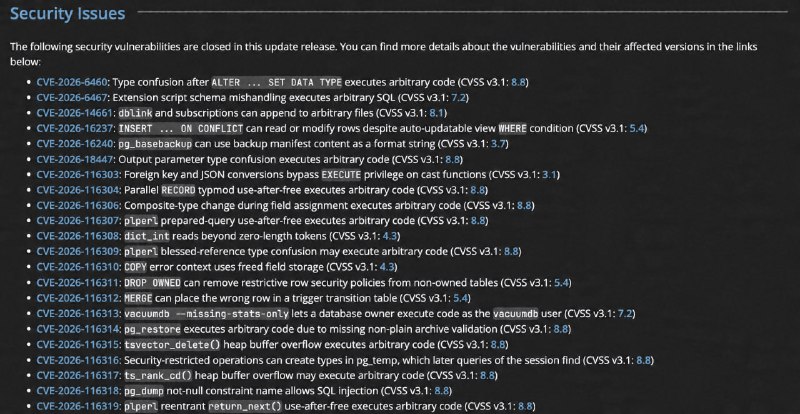
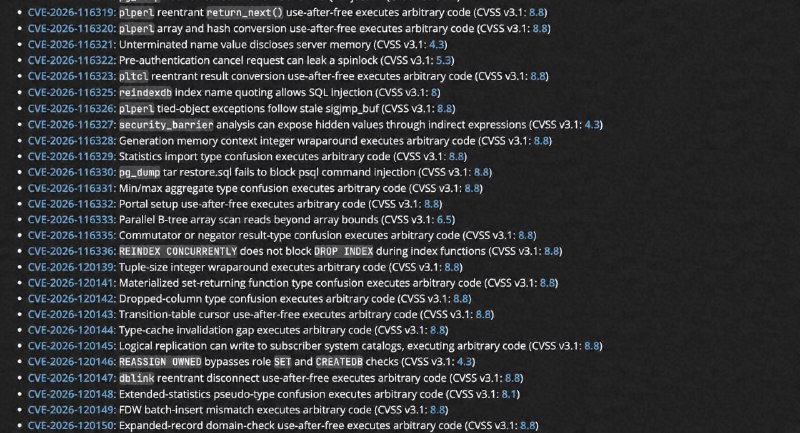
今天abc看了啥🤔⚠️安全预警: PostgreSQL < 18.7, 17.12, 16.16, 15.20, 14.25, 19 RC 2 爆出 52 个中高危安全漏洞,请尽快更新src: 5天前Forwarded from HAT's Public Channel | × × × × ⚠️安全预警: PostgreSQL < 18.7, 17.12, 16.16, 15.20, 14.25, 19 RC 2 爆出 52 个中高危安全漏洞,请尽快更新src: https://www.postgresql.org/about/news/postgresql-187-1712-1616-1520-1425-and-19-rc-2-released-3442/5天前
今天abc看了啥🤔5天前Forwarded from Cat Ch. (webRTCCat | Present Day, Present Time)https://x.com/lyq_sqsp/status/2120833093565296942 X (formerly Twitter) itewqq (@lyq_sqsp) on X X is currently the best platform for discovering vulnerabilities: all you have to do is claim a fake 0-day for a specific target, then plenty of human/agents will burn their AI budget to find the… 5天前
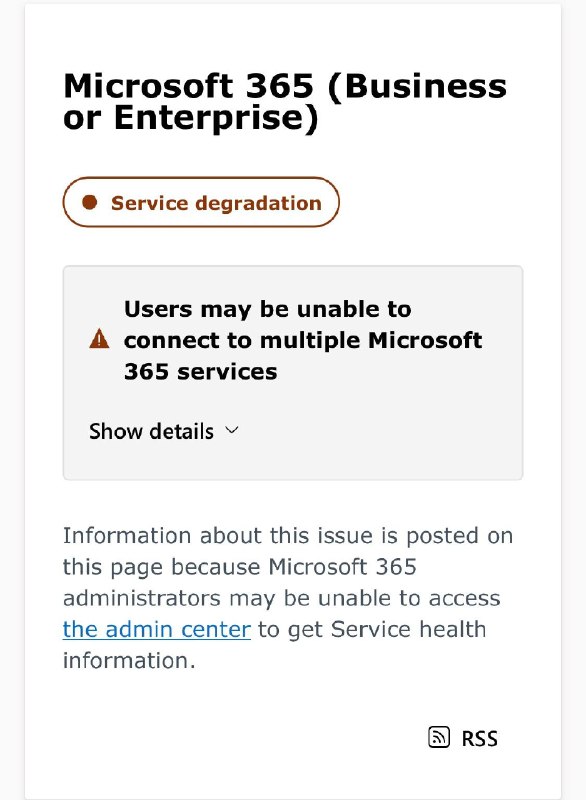
今天abc看了啥🤔微软:砍这砍那的,运维也砍了吧截至目前Microsoft 365商业版于今日凌晨1点宕机并已连续宕机8小时5天前Forwarded from LoopDNS资讯播报 × 微软:砍这砍那的,运维也砍了吧截至目前Microsoft 365商业版于今日凌晨1点宕机并已连续宕机8小时。商业版用户可能无法访问部分管理员中心页面和部分服务。消费者产品于凌晨4:30宕机并已连续宕机5小时。小编锐评:Microsoft 364From:Microsoft 365 Status5天前
今天abc看了啥🤔【英伟达:黄仁勋即日起卸任】金十数据11月12日讯,英伟达(NVDA.O):CEO黄仁勋即日起辞去总裁、首席执行官及董事会成员职务5天前Forwarded from 金十数据【英伟达:黄仁勋即日起卸任】金十数据11月12日讯,英伟达(NVDA.O):CEO黄仁勋即日起辞去总裁、首席执行官及董事会成员职务。5天前