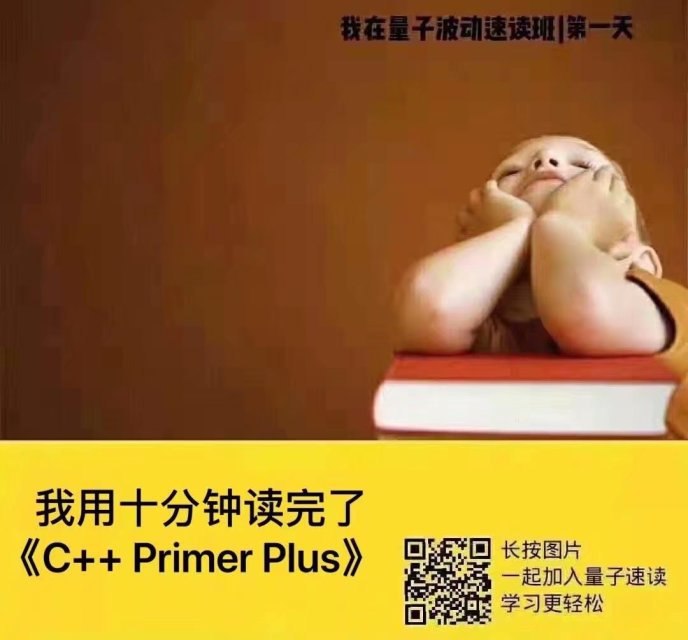
今天abc看了啥🤔===== 评论区 =====山の風: 谁和我一样扫了这个二维码,绝了南国 微雪: 真的假的,我啃了半年了01:33 · 2019年10月19日 · 周六 今天abc看了啥🤔 要 素 齐 全 ===== 评论区 =====山の風: 谁和我一样扫了这个二维码,绝了南国 微雪: 真的假的,我啃了半年了01:33 · 2019年10月19日 · 周六
今天abc看了啥🤔===== 评论区 =====Antares: 这网站国庆期间也……01:12 · 2019年10月19日 · 周六 今天abc看了啥🤔 #OI www.noi.cn 疑似无法访问 ===== 评论区 =====Antares: 这网站国庆期间也……01:12 · 2019年10月19日 · 周六
今天abc看了啥🤔#OI www.noi.cn 疑似无法访问21:57 · 2019年10月18日 · 周五 × #OI www.noi.cn 疑似无法访问21:57 · 2019年10月18日 · 周五OI
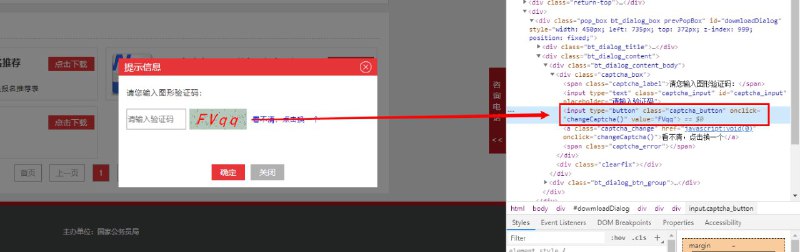
今天abc看了啥🤔===== 评论区 =====WA AutoMaton: 21:18 · 2019年10月18日 · 周五 今天abc看了啥🤔 http://bm.scs.gov.cn/pp/gkweb/core/web/ui/business/download/gkdownloads.html 这可太秀了 消息来源: https://t.me/mokeyjay_channel/1391 ===== 评论区 =====WA AutoMaton: https://github.com/xCss/Valine/issues/133 了解一下(看了下issue,现在该框架用户已经被垃圾信息刷爆了 GitHub 请问这个验证码有什么意义? · Issue #133 · xCss/Valine curl 'https://3giicyxc.api.lncld.net/1.1/classes/Comment' -H 'X-LC-UA: LeanCloud-JS-SDK/3.0.4 (Browser)' -H 'Origin: https://valine.js.org' -H &#... 21:18 · 2019年10月18日 · 周五
今天abc看了啥🤔21:03 · 2019年10月18日 · 周五https://zhuanlan.zhihu.com/p/87215713#今日竞赛罐茶 知乎专栏 惊爆!“竞赛移民”,3个省队中2人是外省移进!!! 近日某校官宣 居然去年是高一,今年还是高一,太假了吧!破坏规则,损害全省利益! 21:03 · 2019年10月18日 · 周五今日竞赛罐茶
今天abc看了啥🤔要 素 齐 全20:42 · 2019年10月18日 · 周五 今天abc看了啥🤔 “量子波动速读” 已经被后续所追踪 https://houxu.app/lives/22079 × 要 素 齐 全20:42 · 2019年10月18日 · 周五
今天abc看了啥🤔20:35 · 2019年10月18日 · 周五 × http://bm.scs.gov.cn/pp/gkweb/core/web/ui/business/download/gkdownloads.html这可太秀了消息来源: https://t.me/mokeyjay_channel/139120:35 · 2019年10月18日 · 周五
今天abc看了啥🤔表示赞同 17:33 · 2019年10月18日 · 周五 × 表示赞同 https://www.luogu.org/discuss/show/14895017:33 · 2019年10月18日 · 周五
今天abc看了啥🤔京都新闻报道,本日参加记者见面会的京都动画社长八田英明表示,在之前的纵火事件受伤的 33 人中,有 27 人回到了职场继续工作,他们至今仍感到巨大的压力17:17 · 2019年10月18日 · 周五 × 京都新闻报道,本日参加记者见面会的京都动画社长八田英明表示,在之前的纵火事件受伤的 33 人中,有 27 人回到了职场继续工作,他们至今仍感到巨大的压力。京都动画也与医疗机构合作,致力于心理护理,其中有极少数人因此事离职。原定于明年 1 月公开的《剧场版紫罗兰永恒花园》,目前以 4 月公开为目标进行制作,但具体还要视制作者们的状况而定。消息来源: https://t.me/nekosc/128917:17 · 2019年10月18日 · 周五
今天abc看了啥🤔消息来源: 16:53 · 2019年10月18日 · 周五 × 消息来源: https://t.me/illusory_world/191216:53 · 2019年10月18日 · 周五
今天abc看了啥🤔消息来源: 16:49 · 2019年10月18日 · 周五 × 消息来源: https://t.me/goworkbitch/106716:49 · 2019年10月18日 · 周五
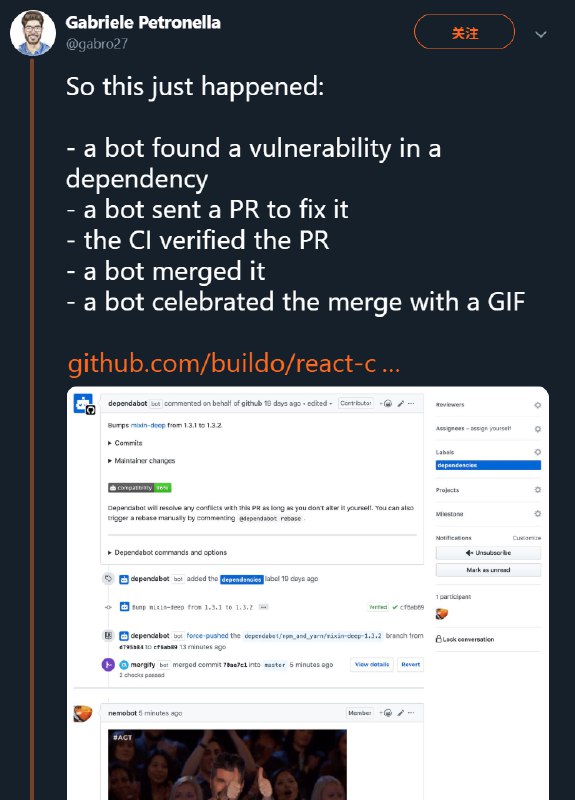
今天abc看了啥🤔bot pr bot ci bot merge bot congratulations 吗15:58 · 2019年10月18日 · 周五Forwarded from Jiyan Hebot pr bot ci bot merge bot congratulations 吗15:58 · 2019年10月18日 · 周五
今天abc看了啥🤔===== 评论区 =====15:57 · 2019年10月18日 · 周五 今天abc看了啥🤔 Photo ===== 评论区 =====15:57 · 2019年10月18日 · 周五
今天abc看了啥🤔入侵 20 名开发者帐号就可能危及半数 NPM 生态系统根据一项研究,NPM JS 库生态系统比大多数人想象的更相互交织21:32 · 2019年10月17日 · 周四入侵 20 名开发者帐号就可能危及半数 NPM 生态系统根据一项研究,NPM JS 库生态系统比大多数人想象的更相互交织。德国的研究人员分析了(PDF)NPM 生态系统的依赖图,他们下载了 2018 年 4 月前发布的所有 NPM JS 包的元数据,创建了一幅巨大的依赖图。研究人员还分析了相同包的不同版本,历史版本,以及包维护者和已知安全漏洞。研究人员想知道,入侵一名或多名维护者的帐号、一个包或多个包的漏洞对 NPM 生态系统会有多大影响,以及一次影响成千上万的项目的安全事故临界点。研究人员发现,临界点很容易达到,因为一个 NPM 包有着异常高数量的依赖,平均一个包加载了 39 名不同维护者的 79 个第三方包。一些流行的包使用了 100 多名维护者写的代码。研究人员发现,只要入侵 20 名最有影响力的包维护者帐号就可能危及半数 NPM 生态系统。Mediahttps://www.solidot.org/story?sid=62277消息来源: https://t.me/solidot/9109 ZDNET Hacking 20 high-profile dev accounts could compromise half of the npm ecosystem Securing a handful of developer accounts and vetting a few projects would greatly increase the security of the npm ecosystem of JavaScript libraries. 21:32 · 2019年10月17日 · 周四