今天abc看了啥🤔

  1. 一个叹号即可导致任意代码执行,Windows也曝“log4j漏洞”据 Check Point Research官网博客 ,其最近一项研究发现了Microsoft Outlook中的一个重大安全漏洞,允许攻击者在受害者的计算机上执行任意代码

    Forwarded from 在花🎗️科技圈
    一个叹号即可导致任意代码执行,Windows也曝“log4j漏洞”

    据 Check Point Research官网博客 ,其最近一项研究发现了Microsoft Outlook中的一个重大安全漏洞,允许攻击者在受害者的计算机上执行任意代码。微软已确认此漏洞,并且给予了该漏洞9.8分(满分10分)的CVSS严重性评分。

    据了解,Check Point的安全研究员Haifei Li发现了此漏洞(CVE-2024-21413),并将之命名为 #MonikerLink 。当用户使用易受攻击的Microsoft Outlook版本点击带有恶意链接的电子邮件时,就会导致远程代码执行(RCE),并且该漏洞还使攻击者能够绕过Office文档的受保护视图。

    Check Point表示,其已确认这个#MonikerLink漏洞在最新的Windows 10/11 + Microsoft 365(Office 2021)环境中存在。并且其他Office版本/版本也可能受到影响。Check Point认为这是一个被忽视的问题,它在Windows/COM生态系统中存在了几十年——因为它存在于COM API的核心。

    微软在2024年2月“星期二补丁”中已修复此漏洞,强烈建议所有Outlook用户尽快更新。

    完整技术报告

    投稿:@TNSubmbot
    频道:@TestFlightCN
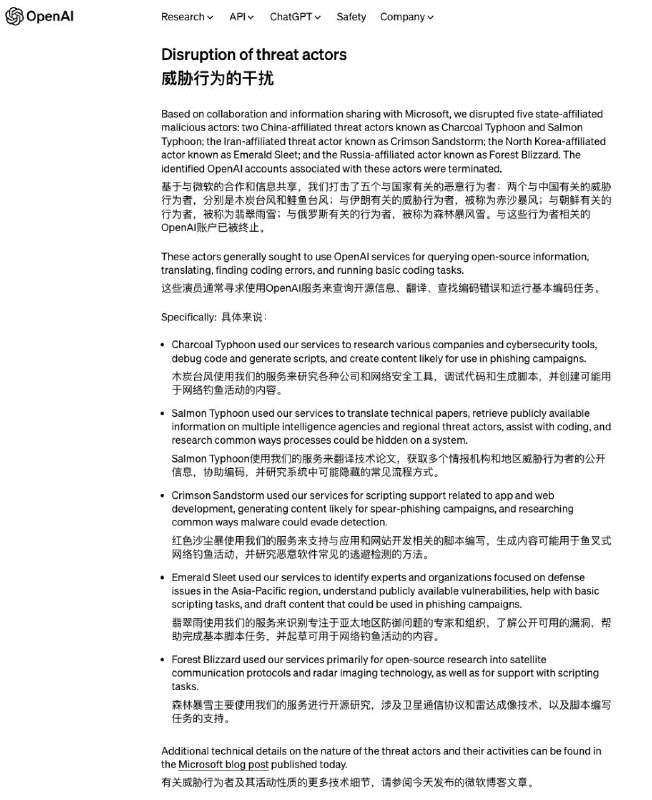
  2. 感觉是先检测出特定国家账户(中国、伊朗、俄罗斯和北朝鲜都不在 OpenAI 的可用国家列表内)然后封号,后面再拉出对话记录进行研究分析

    Forwarded from 不存在的世界
    感觉是先检测出特定国家账户(中国、伊朗、俄罗斯和北朝鲜都不在 OpenAI 的可用国家列表内)然后封号,后面再拉出对话记录进行研究分析。

    所以,实际上会不会和微信一样,你使用 OpenAI 的对话记录都在云端好好存着,就等着哪天事后清算?不用猜了,Privacy policy 已经写明会存的了。

    https://openai.com/blog/disrupting-malicious-uses-of-ai-by-state-affiliated-threat-actors

  3. https://t.me/tblite/98

  4. 重要: 宝塔 WAF 防火墙存在未授权访问漏洞,攻击者可通过漏洞访问后台API最近在V2EX上有用户报告发现了一个关于宝塔 WAF 的未授权访问漏洞

    Forwarded from LoopDNS资讯播报
    LoopDNS资讯播报
    重要: 宝塔 WAF 防火墙存在 SQL 注入漏洞,攻击者可通过漏洞执行任意指令 最近在V2EX上有用户报告发现了一个关于宝塔 WAF 的SQL注入漏洞。在测试宝塔WAF的未授权访问漏洞时,作者无意中发现了一个可以执行任意SQL语句的SQL注入漏洞。这个漏洞存在于宝塔WAF的get_site_status API中,由于server_name参数没有进行适当的校验,直接被用于SQL查询,从而导致了SQL注入的风险。 漏洞原理:这个宝塔SQL注入漏洞的原理基于对server_name参数的不当处理。在宝塔…
    重要: 宝塔 WAF 防火墙存在未授权访问漏洞,攻击者可通过漏洞访问后台API

    最近在V2EX上有用户报告发现了一个关于宝塔 WAF 的未授权访问漏洞。这个漏洞允许未经授权的用户绕过登录验证,无视宝塔的随机登录地址,直接访问宝塔后台的某些API,实现远程控制

    漏洞原理:
    这个漏洞存在于/cloud_waf/nginx/conf.d/waf/public/waf_route.lua文件中,通过检查源代码可以发现,只要请求满足特定的IP和域名条件,就可以无需登录直接访问后台API,通过特定的HTTP请求头配置,攻击者可以模拟来自127.0.0.1的请求,并将Host头设置为127.0.0.251,从而绕过宝塔的访问控制。这种方式允许攻击者执行包括获取已拉黑IP列表、解封IP、删除所有日志等多种操作。

    注:这表明宝塔WAF的核心防护功能存在严重的安全设计缺陷。

    安全建议:
    1. 宝塔用户应该立即检查自己的系统,看是否存在被这个漏洞利用的迹象。
    2. 关注宝塔官方的通告和更新,及时安装最新的安全补丁。
    3. 考虑采取额外的安全措施,比如使用第三方的安全工具来增强WAF的防护能力。

    注:用户卸载 WAF 也可避免该问题

    参考消息:V2EX

  5. 重要: 宝塔 WAF 防火墙存在 SQL 注入漏洞,攻击者可通过漏洞执行任意指令最近在V2EX上有用户报告发现了一个关于宝塔 WAF 的SQL注入漏洞

    Forwarded from LoopDNS资讯播报
    重要: 宝塔 WAF 防火墙存在 SQL 注入漏洞,攻击者可通过漏洞执行任意指令

    最近在V2EX上有用户报告发现了一个关于宝塔 WAF 的SQL注入漏洞。在测试宝塔WAF的未授权访问漏洞时,作者无意中发现了一个可以执行任意SQL语句的SQL注入漏洞。这个漏洞存在于宝塔WAF的get_site_status API中,由于server_name参数没有进行适当的校验,直接被用于SQL查询,从而导致了SQL注入的风险。

    漏洞原理:这个宝塔SQL注入漏洞的原理基于对server_name参数的不当处理。在宝塔 WAF 的get_site_status API中,server_name参数没有进行适当的校验和清洗,直接被用于构造SQL查询。这种处理方式使得攻击者可以通过构造恶意的server_name参数值来操纵SQL语句,从而实现SQL注入攻击。

    通过构造特定的请求,作者成功地利用这个漏洞执行了SQL命令,包括获取数据库名称和MySQL版本信息,以及执行任意SQL查询。这表明攻击者可以利用这个漏洞对数据库进行任意操作

    官方响应:目前宝塔官方尚未对这个问题进行公开回复,可能已通过暗改方式修复,但用户仍需要注意

    安全建议:
    1. 宝塔用户应该立即检查自己的系统,看是否存在被这个漏洞利用的迹象。
    2. 关注宝塔官方的通告和更新,及时安装最新的安全补丁。
    3. 考虑采取额外的安全措施,比如使用第三方的安全工具来增强WAF的防护能力。

    注:用户卸载 WAF 也可避免该问题

    参考信息:V2EX

  6. 目前已知汇总到频道主这里的信息,供参考:1. 系统内提交工单被转交到中文区,电话答复称 OFFICE 365 支持团队并不负责开发者计划相关问题,仅提供了社区中的链接供参考

    今天abc看了啥🤔
    重要:微软在上周更新了针对 E3 开发者订阅的最新规则,请所有持有 E3 系列订阅的读者关注下方的消息并考虑迁移。 目前,符合条件的 Microsoft 365 开发人员计划成员可获得 Microsoft 365 E5 开发人员订阅。 尚未迁移到新 Microsoft 365 E5 订阅的现有成员可以选择在 2024 年 3 月 31 日前迁移到 Microsoft 365 E5订阅。 2024 年 4 月 1 日,所有Office 365 E3订阅和数据都将被删除。 如果你在 2024 年 3 月 31…
    目前已知汇总到频道主这里的信息,供参考:
    1. 系统内提交工单被转交到中文区,电话答复称 OFFICE 365 支持团队并不负责开发者计划相关问题,仅提供了社区中的链接供参考。
    2. 社区链接尚未出现带信息量答复

  7. 重要:微软在上周更新了针对 E3 开发者订阅的最新规则,请所有持有 E3 系列订阅的读者关注下方的消息并考虑迁移

    重要:微软在上周更新了针对 E3 开发者订阅的最新规则,请所有持有 E3 系列订阅的读者关注下方的消息并考虑迁移。

    目前,符合条件的 Microsoft 365 开发人员计划成员可获得 Microsoft 365 E5 开发人员订阅。 尚未迁移到新 Microsoft 365 E5 订阅的现有成员可以选择在 2024 年 3 月 31 日前迁移到 Microsoft 365 E5订阅。 2024 年 4 月 1 日,所有Office 365 E3订阅和数据都将被删除。 如果你在 2024 年 3 月 31 日之前不接受迁移到Microsoft 365 E5订阅的产品/服务,Office 365 E3订阅将被删除,并且你可以在 60 天后选择请求新订阅。

    https://learn.microsoft.com/zh-cn/office/developer-program/microsoft-365-developer-program-faq


    ————
    备注:仅为信息分享,尚且不知道微软对于 E3 MSDN(即文中通过 Visual Studio 订阅)的处理方案。

  8. 尊敬的 CODING 用户:为给您提供更全面的服务,CODING 产品的运营主体将变更为深圳市腾讯计算机系统有限公司/腾讯云计算(北京)有限责任公司(简称“腾讯云”)

    尊敬的 CODING 用户:

    为给您提供更全面的服务,CODING 产品的运营主体将变更为深圳市腾讯计算机系统有限公司/腾讯云计算(北京)有限责任公司(简称“腾讯云”)。原《CODING 服务协议》及订单所约定的服务,由腾讯云继续为您提供,该变更不影响服务质量及您的权益。

    感谢您对 CODING 的支持。如需帮助可通过工单、客户群等联系我们处理。

  9. 当《原神》不再启动:聊聊我的二次元游戏观察与思考 [by divingdove]

    Forwarded from 少数派sspai
    当《原神》不再启动:聊聊我的二次元游戏观察与思考 [by divingdove]
    https://sspai.com/post/85830