今天abc看了啥🤔

  1. 友情宣传下隔壁空间里群友的(疑似?)创业项目,不包含任何利益相关与现实生活中的人际关系相关*,只是看到团队接收用户反馈挺快就来转发一下(

    今天abc看了啥🤔
    Doc2X 免费内测 ( Doc to X ) 将 pdf /图片等识别转换成 Markdown/LaTeX(开发中) 等格式 海外: doc2x.com 国内: doc2x.noedgeai.com 内测版功能亮点: 1. 语言支持:包括简体中文、英文、日文和西欧语言 2. 类型支持:公式/表格/图片/标题等 3. 转换格式:目前支持转换为 Markdown 和 JSON 4. 当前主要适配范围:论文, 书籍, 财报 5. 内测每日页数限制500页 请注意当前的局限性: 1. 较大的 PDF 文件可能导致前端渲染崩溃…
    友情宣传下隔壁空间里群友的(疑似?)创业项目,不包含任何利益相关与现实生活中的人际关系相关*,只是看到团队接收用户反馈挺快就来转发一下(

  2. Doc2X 免费内测 ( Doc to X )将 pdf /图片等识别转换成 Markdown/LaTeX(开发中) 等格式海外: doc2x.com国内: doc2x.noedgeai.com内测版功能亮点:1. 语言支持:包括简体中文、英文、日文和西欧语言2. 类型支持:公式/表格/图片/标题等3. 转换格式:目前支持转换为 Markdown 和 JSON4. 当前主要适配范围:论文, 书籍, 财报5. 内测每日页数限制500页请注意当前的局限性:1. 较大的 PDF 文件可能导致前端渲染崩溃2. 换行处理可能存在问题,我们将在正式版中解决此问题3. 可能偶尔遗漏文本4. 表格适配需要进一步改善5. 内测期间可能会出现服务中断您的反馈对我们完善 Doc2X 至关重要!内测反馈交流群:812422873宣传视频:

    Doc2X 免费内测 ( Doc to X )
    将 pdf /图片等识别转换成 Markdown/LaTeX(开发中) 等格式
    海外: doc2x.com
    国内: doc2x.noedgeai.com
    内测版功能亮点:
    1. 语言支持:包括简体中文、英文、日文和西欧语言
    2. 类型支持:公式/表格/图片/标题等
    3. 转换格式:目前支持转换为 Markdown 和 JSON
    4. 当前主要适配范围:论文, 书籍, 财报
    5. 内测每日页数限制500页
    请注意当前的局限性:
    1. 较大的 PDF 文件可能导致前端渲染崩溃
    2. 换行处理可能存在问题,我们将在正式版中解决此问题
    3. 可能偶尔遗漏文本
    4. 表格适配需要进一步改善
    5. 内测期间可能会出现服务中断
    您的反馈对我们完善 Doc2X 至关重要!
    内测反馈交流群:812422873
    宣传视频: https://www.bilibili.com/video/BV1cm411B7Jq

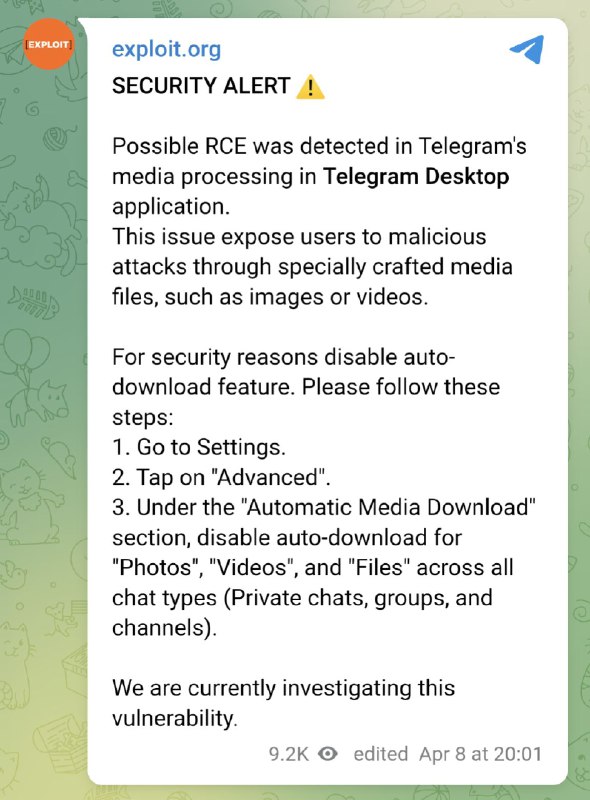
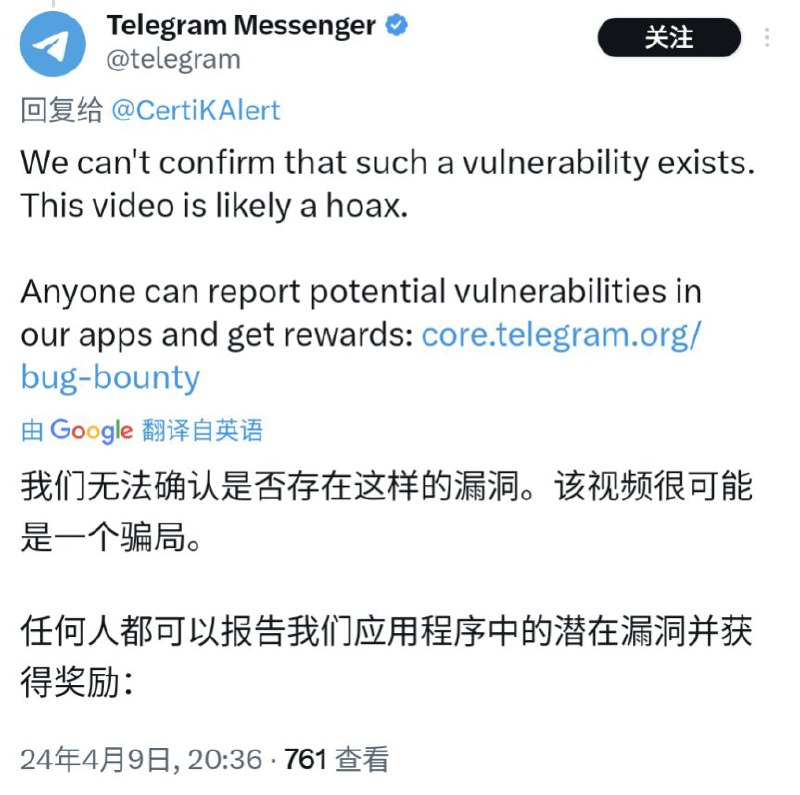
  3. 安全警报 ⚠️在 Telegram Desktop 应用程序的 Telegram 媒体处理中检测到可能的 RCE

    安全警报 ⚠️

    在 Telegram Desktop 应用程序的 Telegram 媒体处理中检测到可能的 RCE。
    此问题会导致用户受到通过特制媒体文件(如图片或视频)进行的恶意攻击。

    出于安全原因,请禁用自动下载功能。 请按照以下步骤操作:
    1. 进入设置(Settings)。
    2. 点击“高级(Advanced)”。
    3. 在“自动下载媒体文件(Automatic Media Download")”部分,禁用所有聊天类型(私聊(Private chats)、群组(Groups)和频道(Channels))中 “照片(Photos)”、“视频(Videos)”和“文件(Files)”的自动下载。

    消息整合自 exploit.org
    #编程随想

  4. LoopDNS资讯播报
    部分云盘厂商和PCDN用户通过滥用BT网络来逃避运营商考核监管 由于各大运营商在全国范围实行区域流量结算等政策,迫于营收和上级压力,纷纷加大了对于PCDN用户的打击力度,最普遍的考核方式就是计算上传/下载比值,部分用户为了逃避考核问题,开始通过伪造自己为BT正常下载用户下载部分种子文件,但该下载是无限制,没有任何上传的,往往会拉满同一种子中绝大部分做种者的上传,这对于整个BT网络环境产生了非常恶劣的影响。 参考文章: 基于Bittorrent网络的流量消耗器 部分云盘[123网盘]供应商也使用相同…
    https://www.v2ex.com/t/1029736
    https://hostloc.com/thread-1259695-1-1.html

    对于隔壁 USTC 镜像站为什么凌晨运营商出口流量会被打满突然想通了

  5. LoopDNS资讯播报
    部分云盘厂商和PCDN用户通过滥用BT网络来逃避运营商考核监管 由于各大运营商在全国范围实行区域流量结算等政策,迫于营收和上级压力,纷纷加大了对于PCDN用户的打击力度,最普遍的考核方式就是计算上传/下载比值,部分用户为了逃避考核问题,开始通过伪造自己为BT正常下载用户下载部分种子文件,但该下载是无限制,没有任何上传的,往往会拉满同一种子中绝大部分做种者的上传,这对于整个BT网络环境产生了非常恶劣的影响。 参考文章: 基于Bittorrent网络的流量消耗器 部分云盘[123网盘]供应商也使用相同…
    https://t.me/shadiao_refuse/69173
    前情提要

  6. 部分云盘厂商和PCDN用户通过滥用BT网络来逃避运营商考核监管由于各大运营商在全国范围实行区域流量结算等政策,迫于营收和上级压力,纷纷加大了对于PCDN用户的打击力度,最普遍的考核方式就是计算上传/下载比值,部分用户为了逃避考核问题,开始通过伪造自己为BT正常下载用户下载部分种子文件,但该下载是无限制,没有任何上传的,往往会拉满同一种子中绝大部分做种者的上传,这对于整个BT网络环境产生了非常恶劣的影响

    Forwarded from LoopDNS资讯播报
    部分云盘厂商和PCDN用户通过滥用BT网络来逃避运营商考核监管

    由于各大运营商在全国范围实行区域流量结算等政策,迫于营收和上级压力,纷纷加大了对于PCDN用户的打击力度,最普遍的考核方式就是计算上传/下载比值,部分用户为了逃避考核问题,开始通过伪造自己为BT正常下载用户下载部分种子文件,但该下载是无限制,没有任何上传的,往往会拉满同一种子中绝大部分做种者的上传,这对于整个BT网络环境产生了非常恶劣的影响。

    参考文章: 基于Bittorrent网络的流量消耗器


    部分云盘[123网盘]供应商也使用相同手段来逃避监管或实现离线下载,云盘厂商还通过伪造客户端版本或ID标识[GT0001/2/3....]来逃避用户屏蔽和拉黑,如123网盘通过伪装自己是 anacrolix/torrent 等来拉取流量,IP归属地大多为辽宁大连服务器,大量Bt用户的滥用反馈还对anacrolix/torrent开发者产生了困扰,认为是自己程序出现新的BUG,后经过社区用户的帮助,溯源出IP所有者为西安明赋云计算股份有限公司,123网盘即为该公司产品,同时明赋云也提供辽宁的边缘云服务。

    参考消息: GitHub-anacrolix/torrent

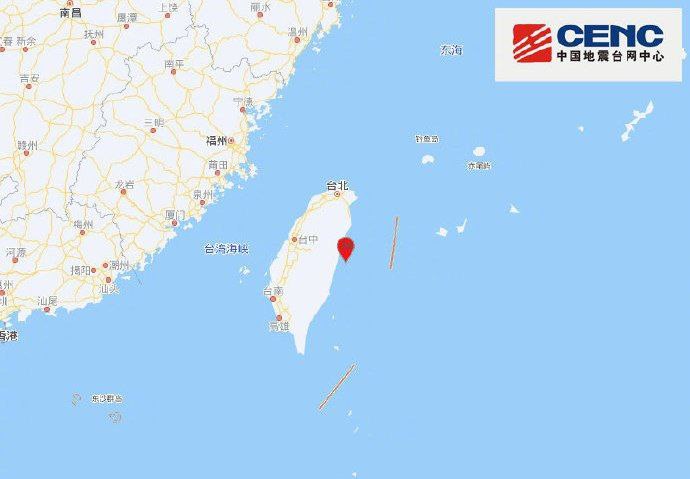
  7. 台湾发生7.3级地震,目前伤亡不明中国地震台网正式测定:04月03日07时58分在台湾花莲县海域(北纬23.81度,东经121.74度)发生7.3级地震,震源深度12千米

    Forwarded from LoopDNS资讯播报
    台湾发生7.3级地震,目前伤亡不明

    中国地震台网正式测定:04月03日07时58分在台湾花莲县海域(北纬23.81度,东经121.74度)发生7.3级地震,震源深度12千米。地震造成台湾全岛震感强烈,福建、广东等地震感非常明显,浙江、江苏、上海等地也有震感。根据中国地震台网速报目录,震中周边200公里内近5年来发生4级以上地震共256次,最大地震是本次地震。

    网友反映,厦门、福州、泉州、宁德、深圳等多地震感强烈。

  8. 今天有人提到 Lasse Collin 对于 xz 项目早就疲惫不堪,Jia Tan 是极少数愿意真正贡献代码的“开发者”,这都是这场悲剧不可或缺的背景条件

    今天有人提到 Lasse Collin 对于 xz 项目早就疲惫不堪,Jia Tan 是极少数愿意真正贡献代码的“开发者”,这都是这场悲剧不可或缺的背景条件。

    在无人关心的角落,Florian Westphal 最近辞去了内核 netfilter co-maintainer,所以现在 nf 只剩 Pablo Neira Ayuso 一人维护。这可是无数人每天使用的 netfilter。

    在无人关心的角落,我最爱的工具之一 strace 依然只由一个捷克人 Dmitry V. Levin 默默维护。

    在无人关心的角落,tcpdump/libpcap 在由 the-tcpdump-group 持续更新,其中一位 Denis Ovsienko 的自我介绍是 sometimes I work jobs for living, sometimes I contribute pro bono to free and open source software projects, often I do both,给人一种很孤独的感觉。

    在无人关心的角落,bash group 只有三位 active members,其中一位 Bob Proulx 有个古典博客,里面有记录他和妻子的平静生活。

    我以前赞美人月神话,但我现在更关心默默无闻的开发者们,就像 vim 作者 Bram Moolenaar 一生没有和任何人建立亲密关系,我只想问,你这一生过得开心吗?

    你们这些伟大的开发者们过得开心吗?

  9. https://cloud.tencent.com/developer/article/2396572
    轻盈简约,指为了流光效果掏GPU渲染管线

  10. 省流:Even more damning, on 6 Oct 2022, we see the following: one commit at 21:53:09 +0300 followed by another at 17:00:38 +0800. This is only a difference in a matter of minutes!

    Hacker News
    XZ Backdoor: Times, damned times, and scams (🔥 Score: 152+ in 1 hour) Link: https://readhacker.news/s/659NG Comments: https://readhacker.news/c/659NG
    省流:
    Even more damning, on 6 Oct 2022, we see the following: one commit at 21:53:09 +0300 followed by another at 17:00:38 +0800. This is only a difference in a matter of minutes!

  11. TLDR:刚读完了这两篇关于 xz-utils 包的供应链攻击说明,攻击者潜伏了三年,很精彩,只差一点点就可以往众多 Linux 发行版的 sshd 注入后门,可用于绕过密钥验证,后果不堪设想

    Forwarded from &'a ::rynco::UntitledChannel (Rynco Maekawa)
    TLDR:

    刚读完了这两篇关于 xz-utils 包的供应链攻击说明,攻击者潜伏了三年,很精彩,只差一点点就可以往众多 Linux 发行版的 sshd 注入后门,可用于绕过密钥验证,后果不堪设想。
    概括:
    1. 攻击者 JiaT75 (Jia Tan) 于 2021 年注册了 GitHub 账号,之后积极参与 xz 项目的维护,并逐渐获取信任,获得了直接 commit 代码的权利。
    2. JiaT75 在最近几个月的一次 commit 中,悄悄加入了 bad-3-corrupt_lzma2.xz 和 good-large_compressed.lzma 两个看起来人畜无害的测试用二进制数据,然而在编译脚本中,在特定条件下会从这两个文件中读取内容对编译结果进行修改,致使编译结果和公开的源代码不一致。
    3. 目前初步的研究显示,注入的代码会使用 glibc 的 IFUNC 去 Hook OpenSSH 的 RSA_public_decrypt 函数,致使攻击者可以通过构造特定的验证数据绕过 RSA 签名验证。(具体细节还在分析中)
    4. 只要是同时使用了 liblzma 和 OpenSSH 的程序就会受到影响,最直接的目标就是 sshd,使得攻击者可以构造特定请求,绕过密钥验证远程访问。
    5. 受影响的 xz-utils 包已经被并入 Debian testing 中进行测试,攻击者同时也在尝试并入 fedora 和 ubuntu。
    6. 幸运的是,注入的代码似乎存在某种 Bug,导致特定情况下 sshd 的 CPU 占用飙升。被一位安全研究人员注意到了,顺藤摸瓜发现了这个阴谋并报告给 oss-security,致使此事败漏。
    如果不是因为这个 Bug,那么这么后门有不低的概率被并入主流发行版的 stable 版本,恐怕会是一件前所未有的重大安全事件。

    另外从一些细节能看出来攻击者非常用心:
    1. 攻击者抢在 ubuntu beta freeze 的几天前才尝试让新版本并入,以期望减少在测试期间被发现的时间。
    2. xz-utils 项目的原维护者 Lasse Collin (Larhzu),有着定期进行 internet breaks 的习惯,而且最近正在进行,导致这些变动他并没有 review 的机会,即使到现在也没能联系上他本人。这可能也是攻击者选定 xz-utils 项目的原因之一。

    更多的细节还在被分析中,目前 GitHub 已经关停了整个 xz 项目。

    https://x.com/Blankwonder/status/1773921956615877110?s=20

  12. 每日消费电子观察
    xz-utils 在 github 上发布的 tarball 的 m4 中包含了恶意后门代码 https://www.openwall.com/lists/oss-security/2024/03/29/4 (英文) https://lists.debian.org/debian-security-announce/2024/msg00057.html (英文) ==== 忙着查资料的被子饼 ==== 目前的证据表明这个后门仅影响部分 Debian/Ubuntu/Fedora/openSUSE 的预发布版本,且均已发布回退更新…
    https://t.me/CE_Observe/32247