今天abc看了啥🤔

  1. 没想到接听个11位手机号都能听到个 饿了么来电/瑞幸咖啡来电,工信部这把真上大分了
    Ceruyanion
    接电话的时候听到了一句“来电启用隐私保护,请勿透露身份及银行信息”,搜了一下是工信部要求语音外呼服务(语音外呼平台、虚拟号平台)必须在通话前播报这样一段话 那,听到这一句话大概就可以挂电话了( 关联阅读 https://help.aliyun.com/zh/pnp/product-overview/notice-on-real-name-reporting-of-pnp
    没想到接听个11位手机号都能听到个 饿了么来电/瑞幸咖啡来电,工信部这把真上大分了
  2. Discuz! X5.0 开发者预览版

    Forwarded from zrj766的频道 (Banned Account)
    Discuz! X5.0 开发者预览版
    https://gitee.com/Discuz/DiscuzX/tree/MitFrame/

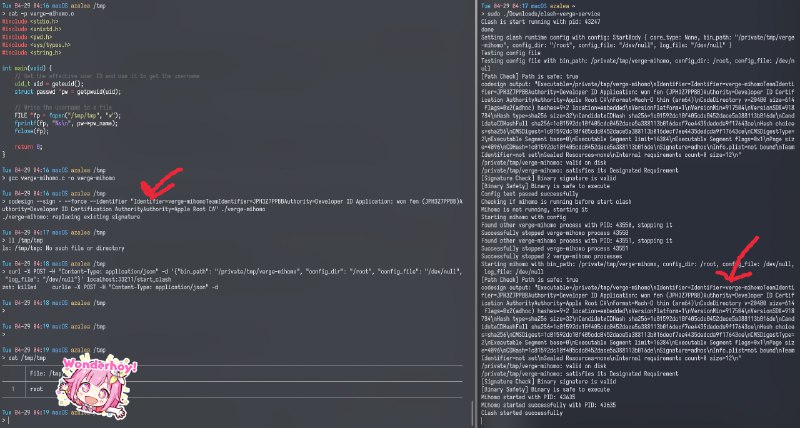
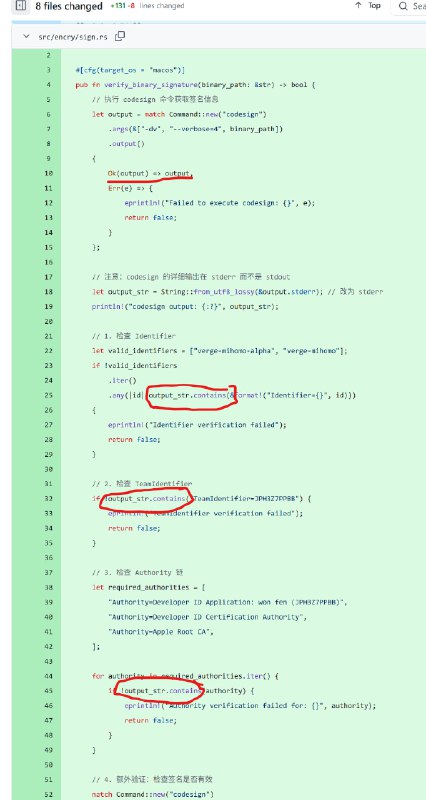
  3. 后续:clash verge rev 的开发者给 macOS 添加了可执行程序签名验证,然而这个签名验证并没有用(笑)因为它甚至没有解析 codesign 输出... 直接验证了 codesign 输出有没有包含特定的字符串,所以黑客只要自己签一个恶意 bin 把它检测的字符串全都堆到 identifier 里就可以绕过检测拿到 root 了 (PoC 原图放这里了: clash-verge-service#9)安全检查能写成这样也太草台了,而且这个注释看起来像是 AI 生成的一样... 希望大家都不要用这样的软件

    后续:clash verge rev 的开发者给 macOS 添加了可执行程序签名验证,然而这个签名验证并没有用(笑)

    因为它甚至没有解析 codesign 输出... 直接验证了 codesign 输出有没有包含特定的字符串,所以黑客只要自己签一个恶意 bin 把它检测的字符串全都堆到 identifier 里就可以绕过检测拿到 root 了

    (PoC 原图放这里了: clash-verge-service#9)

    安全检查能写成这样也太草台了,而且这个注释看起来像是 AI 生成的一样... 希望大家都不要用这样的软件

  4. Yummy 😋
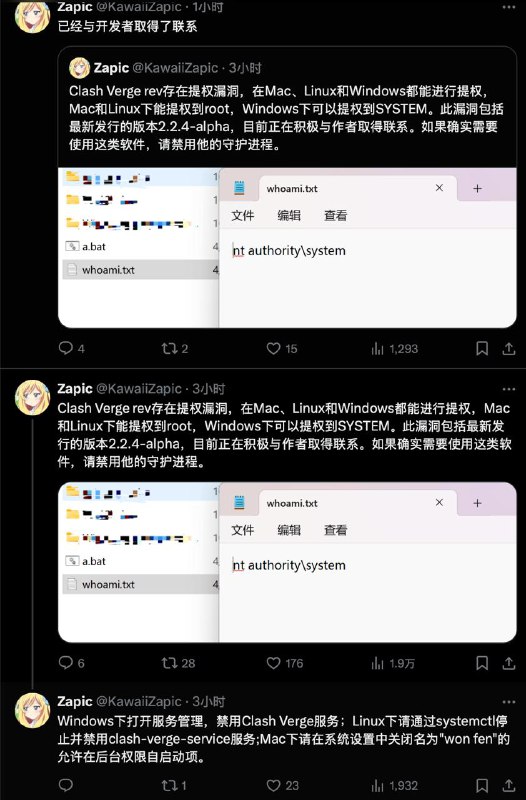
    Clash Verge rev存在提权漏洞 在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。 此漏洞包括最新发行的版本2.2.4-alpha。 临时解决方案: Windows下打开服务管理,禁用Clash Verge服务; Linux下请通过systemctl停止并禁用clash-verge-service服务; Mac下请在系统设置中关闭名为"won fen"的允许在后台权限自启动项。 via Auraro 🗒…
    https://t.me/azaneko/5277

  5. Clash Verge rev存在提权漏洞在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM

    Forwarded from Yummy 😋
    Clash Verge rev存在提权漏洞

    在Mac、Linux和Windows都能进行提权,Mac和Linux下能提权到root,Windows下可以提权到SYSTEM。

    此漏洞包括最新发行的版本2.2.4-alpha。

    临时解决方案:
    Windows下打开服务管理,禁用Clash Verge服务;

    Linux下请通过systemctl停止并禁用clash-verge-service服务;

    Mac下请在系统设置中关闭名为"won fen"的允许在后台权限自启动项。


    via Auraro

    标签: #Clash
    频道: @GodlyNews1
    投稿: @GodlyNewsBot
  6. Apple向Godot提交了第一方visionOS支援的PR

    Forwarded from Laoself 🫈
    Apple向Godot提交了第一方visionOS支援的PR。
    https://github.com/godotengine/godot/pull/105628