今天abc看了啥🤔

https://t.me/BeetSelect/14684
千问终于推出按请求次数计量了,之前烧 Tokens 的 200/M 价格纯抢
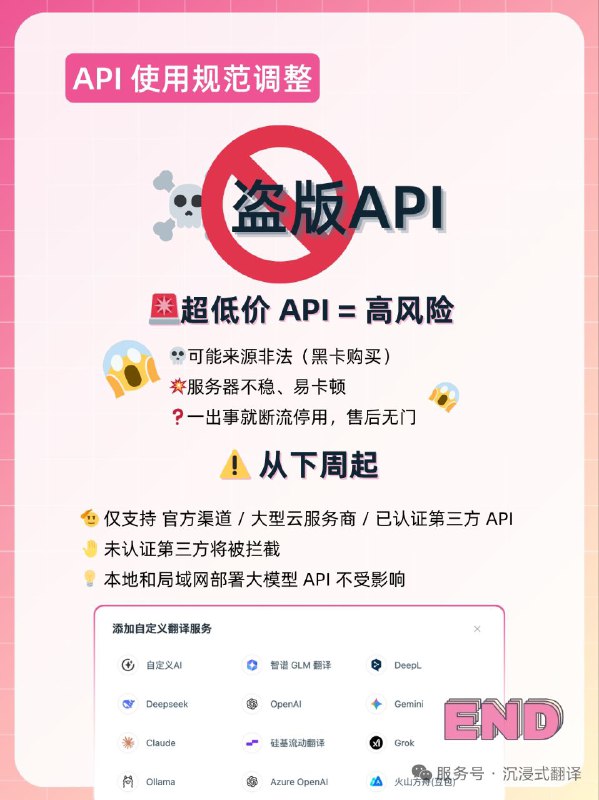
沉浸式翻译宣布将对未认证的API进行拦截


《别输在不会表达上》
【特朗普:英特尔CEO必须立即辞职】金十数据8月7日讯,美国总统特朗普:英特尔(INTC.O)首席执行官存在严重的利益冲突,必须立即辞职。这个问题没有其他解决办法。
#坑 Debian Trixie 的 procps 包删除了 sysctl.conf 文件,如果你的系统中已经修改过它,它会在滚 Trixie 的过程中被静默重命名(加上 .dpkg-bak 后缀),重启之后里面的内容就都不生效了
* 如果你保持了使用 sysctl.d 的良好习惯,此变动对你没有影响

Proxmox Virtual Environment 9.0 with Debian 13 released https://www.proxmox.com/en/about/company-details/press-releases/proxmox-virtual-environment-9-0
上面有些蜜罐可能平平无奇,比较好玩的是那个 Credit Card。他真的会给你发一组银行卡信息,然后在你尝试支付时拒付,并触发蜜罐邮件。
平台下面的示例是亚马逊消费,然后我又拿这组银行卡信息去 Stripe 试了下,会发现触发了 VISA 的 3DS 认证,提示向某个邮箱发了验证码,然后我就在邮箱收到了蜜罐邮件,大约是这方面的原理。
在隔壁论坛看见个有意思的蜜罐项目 CanaryTokens ,大约就是生成一些看上去平平无奇的*敏感*地址,然后放在比较显眼的地方等着人上钩,可以监测自己的密钥有没有泄漏或者说开发环境有没有被入侵,挺有意思的。
https://canarytokens.org/nest/
看上去我们的字节跳动已经不打算修这个公开服务了,刚刚修博客发现还是掉了一大截 🤣
同一个攻击者还传了chrome和chrome-bin,内容一致。
// 评论区:假包笑传之 chrome chrome-bin
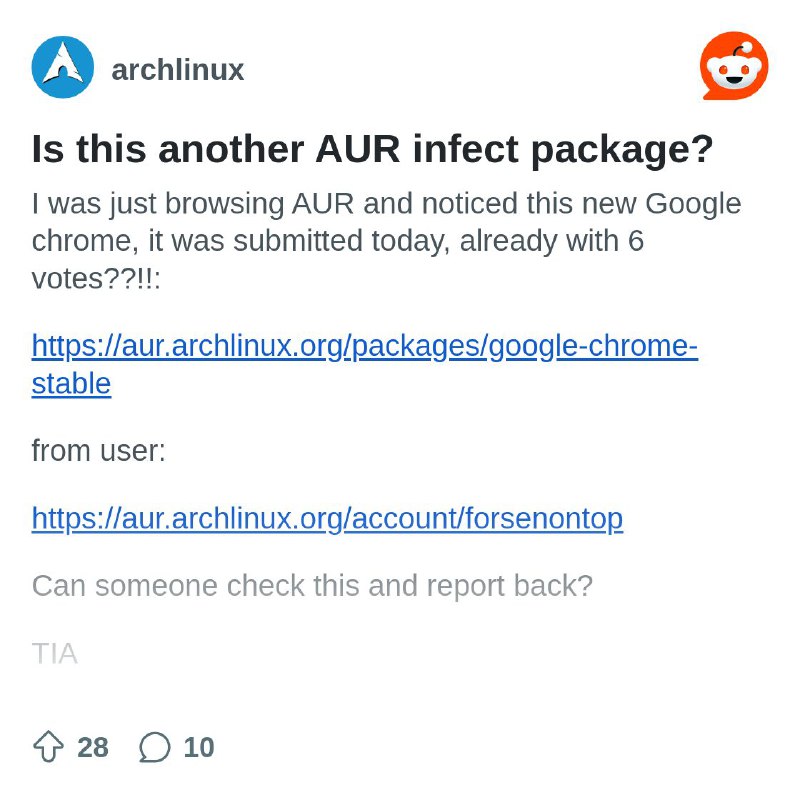
#火星情报局 AUR 上的google-chrome-stable是掺了病毒的假包(正确的包应该是google-chrome),现已被正义拿下但建议相关用户自查。
https://www.reddit.com/r/archlinux/comments/1me632m/is_this_another_aur_infect_package/
https://aur.archlinux.org/cgit/aur.git/tree/google-chrome-stable.sh?h=google-chrome-stable
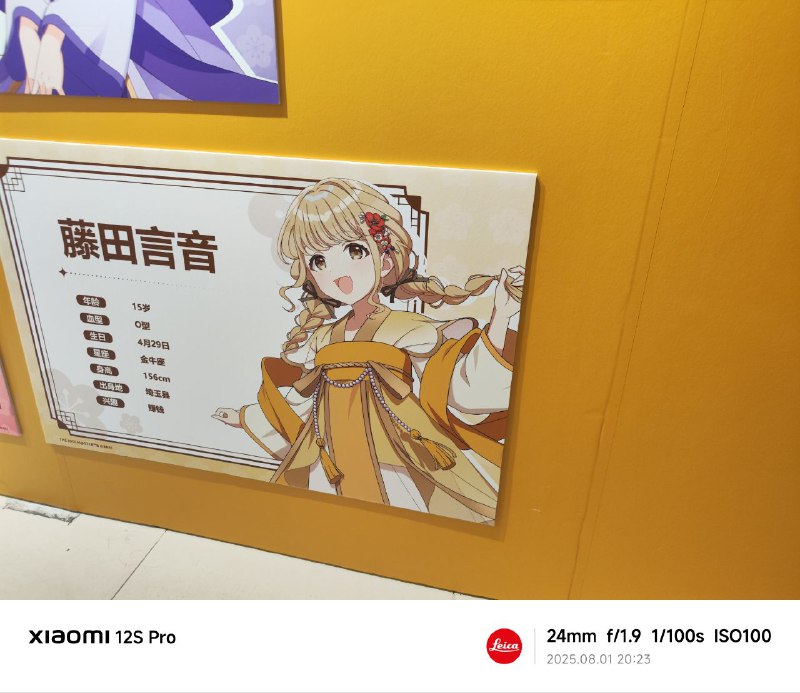
天王老子来了她也是藤田__音
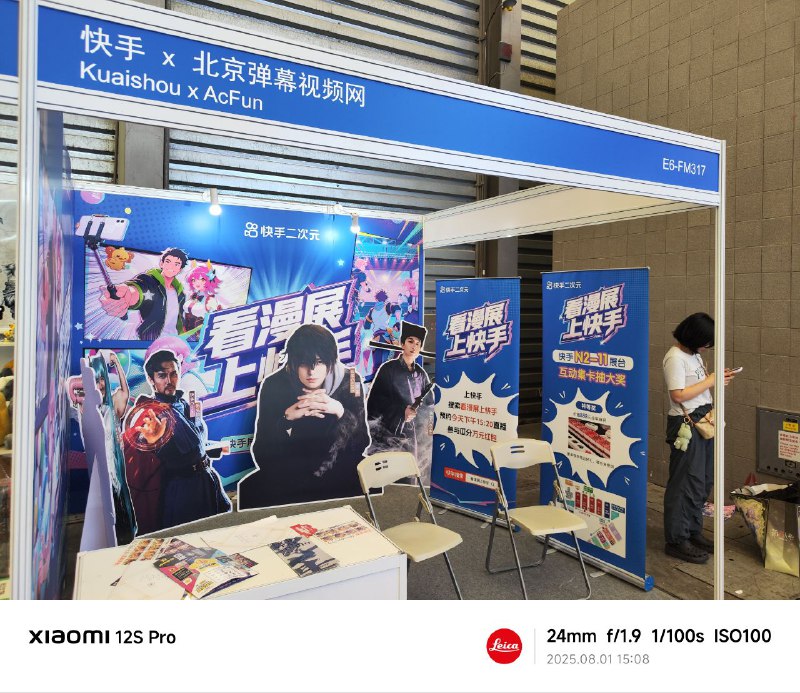
北京弹幕视频网,何时来的
进场打眼一看,感觉每个活动都参加,一天差不多了。然后突然反应过来,这只是一个馆。