今天abc看了啥🤔

  1. 一周超1.3亿次会话背后,教育网正在提供怎样的国际学术资源服务?自2026年5月中旬以来,使用规模总体增长:暑假前单周会话数接近1700万次,开学后突破7000万次,近期单周会话数进一步超过1.3亿次

    Soha 的日常
    隔壁群看到一篇很有意思的文章,介绍了教育网一种非常有趣的代理实现方式。 为了能够在国内的网络环境下降低学术内容访问的门槛,他们利用自己网络的性质,在访问时保持用户源 IP 的情况下对内容进行代理和审计。 这简直是地区级运营商层面的“fakeip”实现,我也想办全国性的大网然后玩这些好玩的操作。 https://rentry.co/r9frf3i4
    一周超1.3亿次会话背后,教育网正在提供怎样的国际学术资源服务?
    自2026年5月中旬以来,使用规模总体增长:暑假前单周会话数接近1700万次,开学后突破7000万次,近期单周会话数进一步超过1.3亿次。服务覆盖学术检索、开源软件、技术社区、人工智能模型等多种科研场景,基本能够满足高校师生大部分常见国际学术科研资源的访问需求。

    如何在保障网络安全的同时满足师生的需求,是高校国际学术资源访问服务管理面临的重要课题。CERNET国际学术资源访问服务加强了对访问行为的识别、审计和管理;同时也为符合条件的教学科研需求提供规范、便捷的访问途径。
    在技术上,服务依托CERNET国际出口,将资源访问与学校管理要求相结合。对于学校信息化部门而言,既能根据师生身份和科研需求进行授权,也能依托统一的网络管理和技术支持,减少独立部署和维护的复杂性。
    具体到高校实践场景,探索个性化网络访问管理:通过出口流量管控、日志审计、威胁情报识别和实名溯源等手段,加强安全管理;同时,借助校园身份认证、专用教育网出口和资源匹配机制,为符合条件的师生提供国际学术资源访问支持。
    https://mp.weixin.qq.com/s/rOllalRjBF0i1E4_jxrj0g
    https://www.edu.cn/xxh/focus/rd_xin_wen/202610/t20261022_2785185.shtml
    也算是有新闻稿把这东西正式拉上台面了

  2. 今天abc看了啥🤔
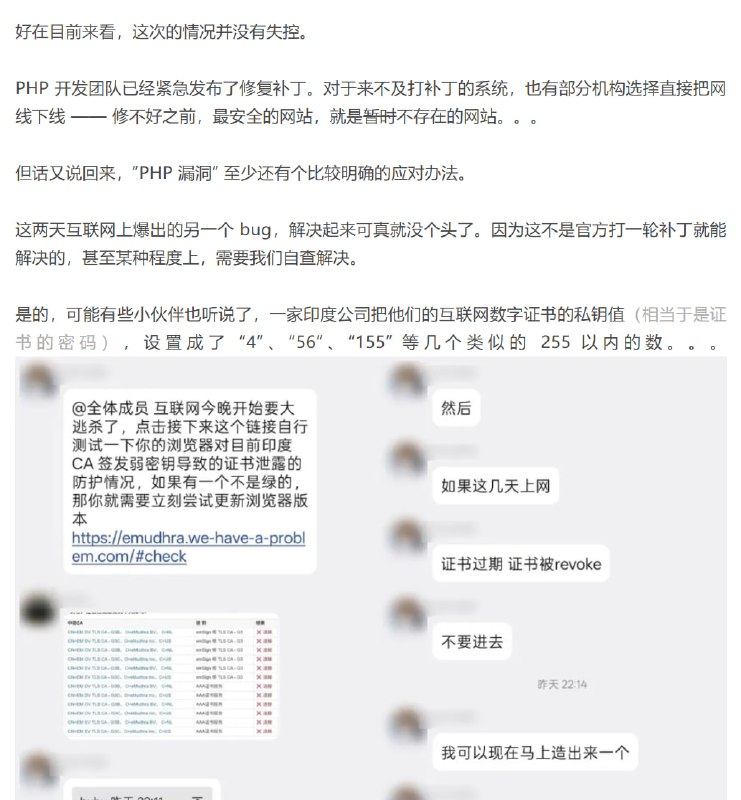
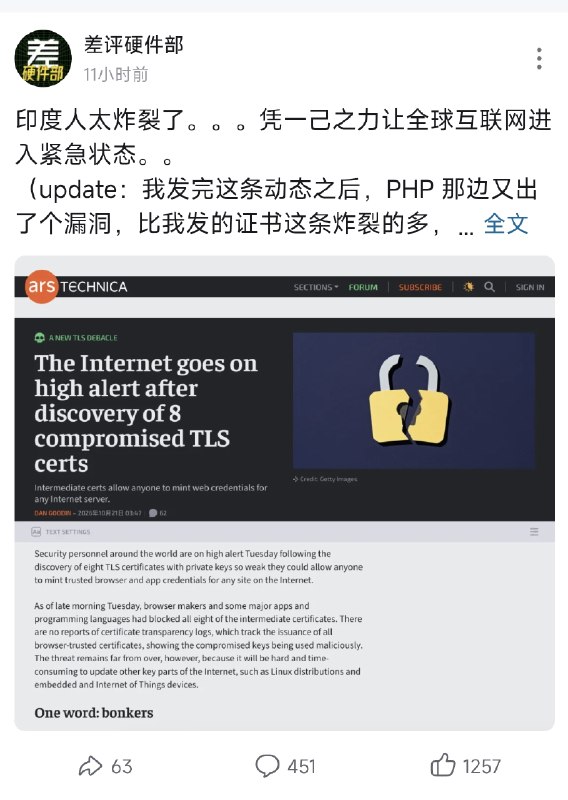
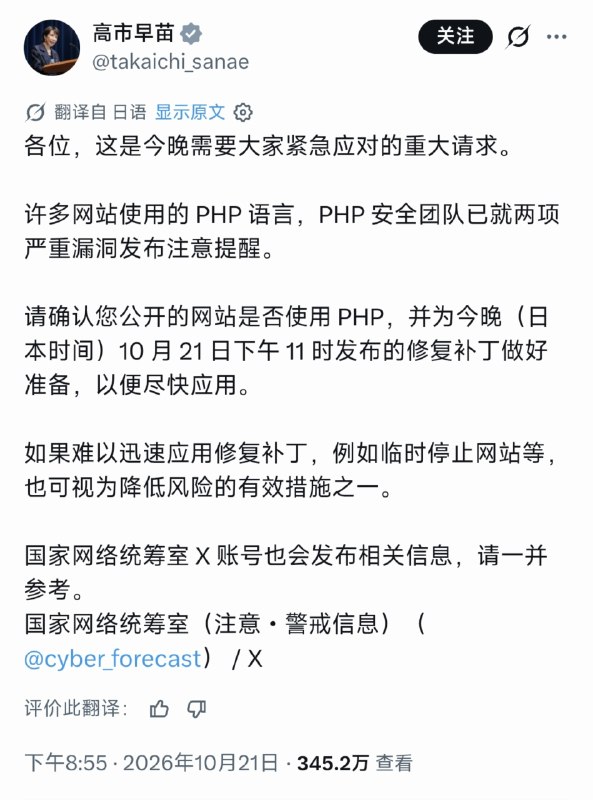
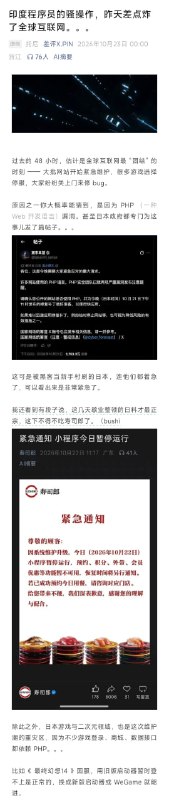
    如果昨天还可以辩解说是*客观*编辑在同一条的动态形成了混同,那差评今天的推送标题只能说是坏了,维持原判: 印度程序员的骚操作,昨天差点炸了全球互联网。。。 https://mp.weixin.qq.com/s/u8RirCiCptm_dWdh4-hshg 仅看标题和第一张图,请判断PHP带来的游戏停服、高市早苗警告、寿司郎停运,是否和印度人有关系?(正文已经过了三分之一了哦)

  3. 如果昨天还可以辩解说是*客观*编辑在同一条的动态形成了混同,那差评今天的推送标题只能说是坏了,维持原判:印度程序员的骚操作,昨天差点炸了全球互联网

    今天abc看了啥🤔
    这期神了 是B站动态推送和微信订阅号一样一天只能推送一次吗?非要原帖加个update不发个新的 现在墙内吃过差评二手消息的都把PHP和阿三混作一团了
    如果昨天还可以辩解说是*客观*编辑在同一条的动态形成了混同,那差评今天的推送标题只能说是坏了,维持原判:

    印度程序员的骚操作,昨天差点炸了全球互联网。。。
    https://mp.weixin.qq.com/s/u8RirCiCptm_dWdh4-hshg

    仅看标题和第一张图,请判断PHP带来的游戏停服、高市早苗警告、寿司郎停运,是否和印度人有关系?(正文已经过了三分之一了哦)

  4. 过河拆桥:

    Milkice's 生而喵喵
    https://github.com/mitmproxy/mitmproxy/pull/8500 点开之前看预览:这个PR怎么能合啊大概率closed了 点开之后:我草不是真合并了啊?? 这下不得不狠狠感谢emudhra了😁
    过河拆桥:https://github.com/mitmproxy/mitmproxy/pull/8499

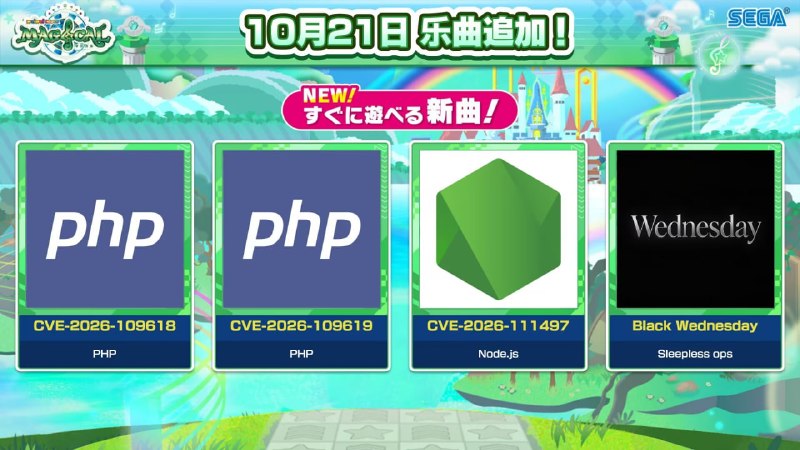
  5. Update:傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:PHP-8.1:

    Update:

    傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:
    PHP-8.1: https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619?e

    PHP-8.0: https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619?c

    PHP-7.4: https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619?h

  6. 🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35

    Forwarded from 层叠 - The Cascading
    🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35。建议受影响网站主立即更新。

    - 文章中也提供了无法升级时的 workaround,但它们不能完全修补漏洞。
    - Cloudflare 也配置了一些 WAF,但它们也不能完全修补漏洞。 [2]
    - PHP 8.1 及更低版本不会被官方修复。

    1. https://www.php.net/archive/2026.php#2026-10-21-5
    2. developers.cloudflare.com/~

    thread: /4940

    #PHP PHP: News Archive - 2026