今天abc看了啥🤔

  1. 根据 openSUSE 传递内核参数开启 SSH 的玩法,自己基于 Tiny Core Linux 魔改了一个通用的版本:LiPE就像名字带的 PE 一样,在你的服务器上运行以下命令就会自动进入 LiPE 并开启 SSH权限而因为系统是加载到 RAM 里的,所以可以在这之后任意操作服务器,比如全盘备份、重新分区、重装系统还有一些玩法没试过,如果你的服务器支持 VNC 和 UEFI 的话,你甚至可以在 LiPE 分两个区之后,强行进入 Windows 原版安装引导 🌚现在已经在 阿里云&腾讯云&Oracle&WikiHost 测试通过其中又测试了 ArchLinux、CentOS 7、Ubuntu 20、openSUSE Tumbleweed 都是没问题的(当然确保你是 GRUB 2 并且不是 OVZ 或 LCX 虚拟化)因为只启动一次,如果启动失败的话可以重启服务器就能恢复正常,所以不用担心出问题curl

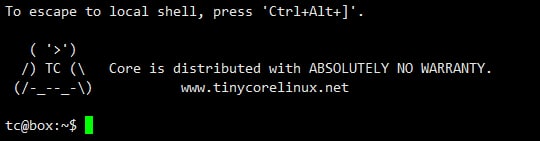
    根据 openSUSE 传递内核参数开启 SSH 的玩法,自己基于 Tiny Core Linux 魔改了一个通用的版本:LiPE
    就像名字带的 PE 一样,在你的服务器上运行以下命令就会自动进入 LiPE 并开启 SSH权限
    而因为系统是加载到 RAM 里的,所以可以在这之后任意操作服务器,比如全盘备份、重新分区、重装系统
    还有一些玩法没试过,如果你的服务器支持 VNC 和 UEFI 的话,你甚至可以在 LiPE 分两个区之后,强行进入 Windows 原版安装引导 🌚
    现在已经在 阿里云&腾讯云&Oracle&WikiHost 测试通过
    其中又测试了 ArchLinux、CentOS 7、Ubuntu 20、openSUSE Tumbleweed 都是没问题的(当然确保你是 GRUB 2 并且不是 OVZ 或 LCX 虚拟化)
    因为只启动一次,如果启动失败的话可以重启服务器就能恢复正常,所以不用担心出问题
    c
    url https://raw.githubusercontent.com/U2FsdGVkX1/LiPE/main/LiPE.sh | bash
    P
    S:默认用户为 tc,默认密码为 12345678

    项目地址:https://github.com/U2FsdGVkX1/LiPE

    消息来源: https://t.me/U2FPlus1s/811
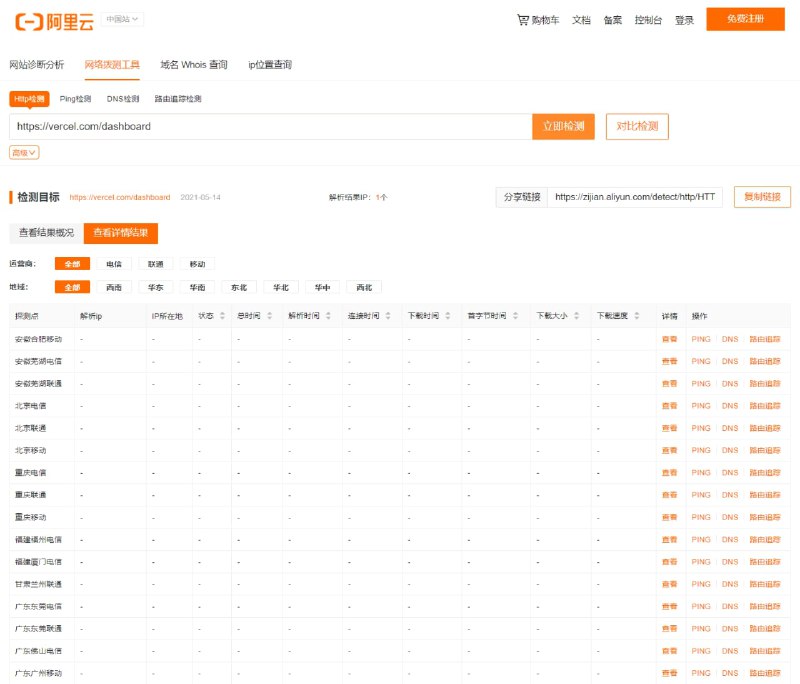
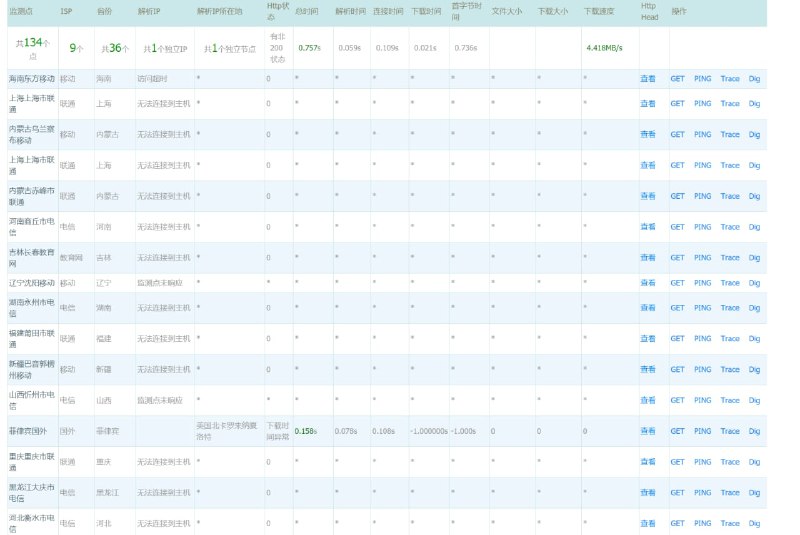
  2. Vercel 官方给出了临时的解决方案:将 CNAME 解析更改为 cname-china.vercel-dns.com或将 IP 解析更改为76.223.126.88来源:

    Vercel 官方给出了临时的解决方案:

    将 CNAME 解析更改为 cname-china.vercel-dns.com
    或将 IP 解析更改为
    76.223.126.88

    来源:
    https://www.vercel-status.com/incidents/r758bhbklgfd

    消息来源: https://t.me/pzchn/300

  3. 最近,越来越多的互联网内容提供商 以及 基于Chromium的浏览器 加入了反对 FLoC 的阵营中

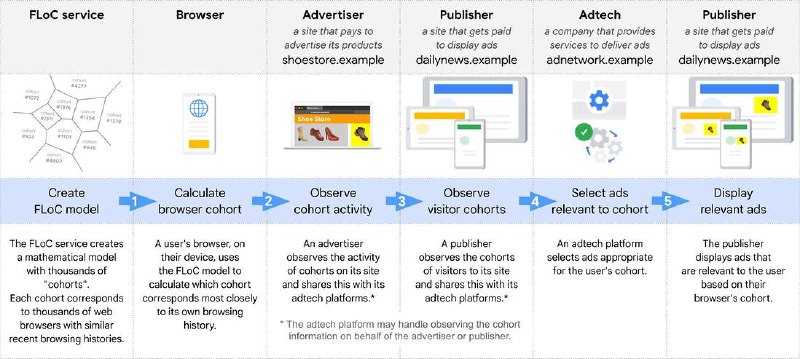
    最近,越来越多的互联网内容提供商 以及 基于Chromium的浏览器 加入了反对 FLoC 的阵营中。这使得我去对 FLoC 进行了一番调查。
    这张图简要介绍了 FLoC 的原理。
    若要了解更详细的内容,请访问:
    https://web.dev/floc/

    消息来源: https://t.me/Ralphonograph/3749

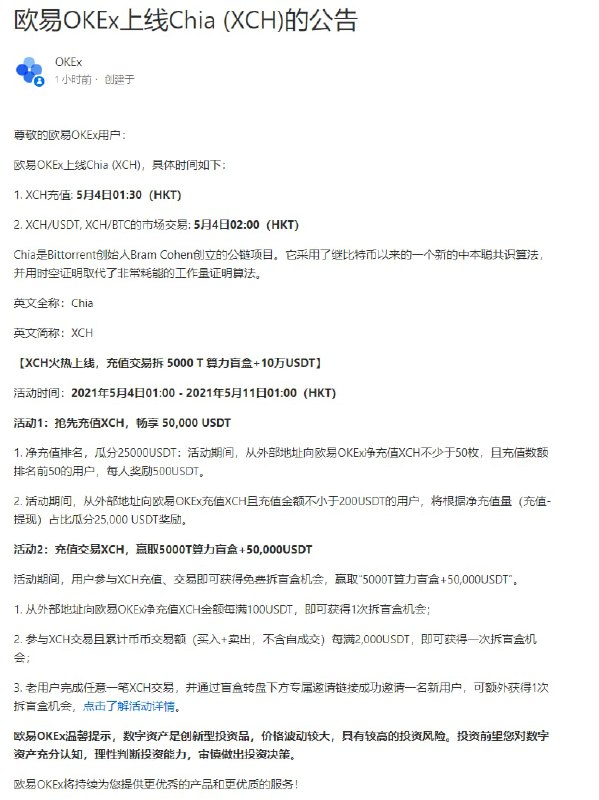
  4. Chia 要上 OKEx 了,下面的活动就离谱猜猜能上多少钱?okex.com/support/hc/zh-cn/articles/360060729311

    今天abc看了啥🤔
    Chia network 总空间突破 1.5 EiB,这占用了价值约 2 亿元人民币的硬盘,并带来了约 30 EBW 的 P 盘 SSD 损耗。 消息来源: https://t.me/saffahdaily/1074
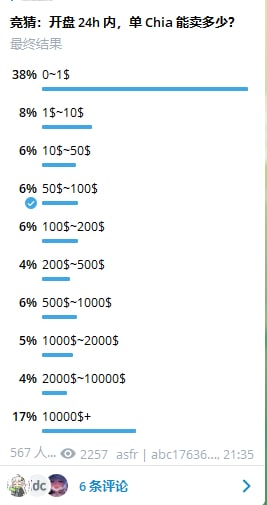
    Chia 要上 OKEx 了,下面的活动就离谱
    猜猜能上多少钱?

    okex.com/support/hc/zh-cn/articles/360060729311

  5. 根据下面的现象,推断 Keybase 可能漏了,请 Keybase 用户小心

    根据下面的现象,推断 Keybase 可能漏了,请 Keybase 用户小心。
    刚才一个朋友甩给了我两个 PGP private key,问是不是我的。我一看,确实是我的,当场傻了。问他是哪里漏出来的,他说泄漏源没说是哪里。我检查了一下这两个 key,发现一个是我加入 Keybase 的时候,Keybase 为我创建的;另外一个是删除了之前那个 key 之后上传到 Keybase 的一个 subkey(早已过期)。
    我这边漏的两个 key:第一个 key 因为托管在 Keybase,我自己都没有私钥,刚刚用 leak 的 key 手动 revoke 了;第二个 key 虽然现在不方便 revoke,但早已过期,暂时不用担心。

    消息来源: https://t.me/sohadays/4192