#security CVE-2026-109618 CVE-2026-109619
PHP RCE,目前尚未公开但是已泄露。
等公开之后会修改此条消息。
src: https://x.com/watchtowrcyber/status/2112611507749982605
PHP RCE,目前尚未公开但是已泄露。
等公开之后会修改此条消息。
src: https://x.com/watchtowrcyber/status/2112611507749982605
rds_tcp rds 模块# rmmod rds_tcp rds
# printf 'install rds /bin/false\ninstall rds_tcp /bin/false\n' > /etc/modprobe.d/pintheft.conffreelist[] 管理空槽索引时,free_count 无上界检查,导致写入 freelist[num_niovs](超尾 4 字节)SIOCSIFFLAGS ~IFF_UP)→ page_pool_destroy() → 两条路径(ptr_ring drain + scrub loop)重复入栈导致 free_count 溢出authenesn 逻辑 bug → AF_ALG(内核加密 API)→ splice() → 4 字节 page-cache 写入,直接修改 setuid 二进制的内存页| 场景 | 风险 |
|------|------|
| 多租户 Linux 主机 | 🔴 任何用户变 root |
| Kubernetes / 容器集群 | 🔴 跨容器/跨租户 |
| CI runners (GitHub Actions 自托管等) | 🔴 PR 提权到 runner root |
| 云 SaaS 运行用户代码 | 🟡 租户变宿主 root |
| 普通单租户服务器 | 🟢 需配合其他入口 |
| 个人笔记本 | 🟢 已有本地访问后提权 |
a664bf3d603d(回滚 2017 年的 in-place 优化)algif_aead 模块: echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf
rmmod algif_aead 2>/dev/null || true
apifox.it.com;现已停止解析。SNICallback__proto__ 时,访问 req.headersDistinct 会导致Node进程崩溃,产生DoS。url.format() 遇到不正确的国际化域名(IDN)时会崩溃WINDOW_UPDATE 导致内存泄露fs.realpathSync.native() 有文件系统信息泄露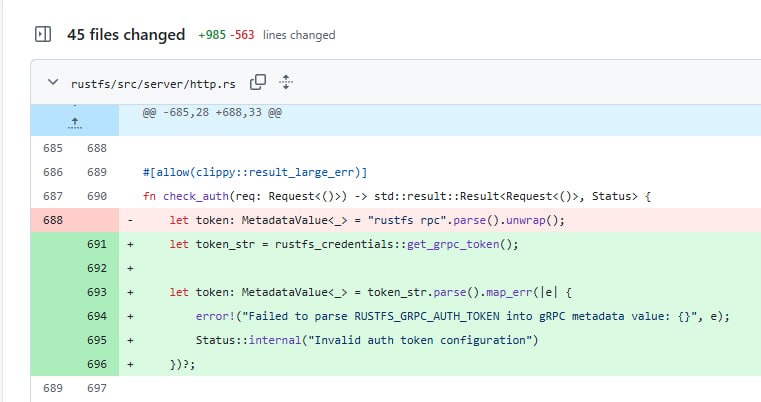
[...]
对该外挂雷达PHP网页进行分析,发现其存在安全漏洞。通过漏洞获取该外挂服务器访问权限,并进一步在数据库中查证到开发者及代理人员的联系方式等关键线索,目前相关证据材料已依法移交公安机关处理。
[...]debug 包出现大新闻,任何安装/运行了这个包的电脑均应视为已失陷。