今天abc看了啥🤔

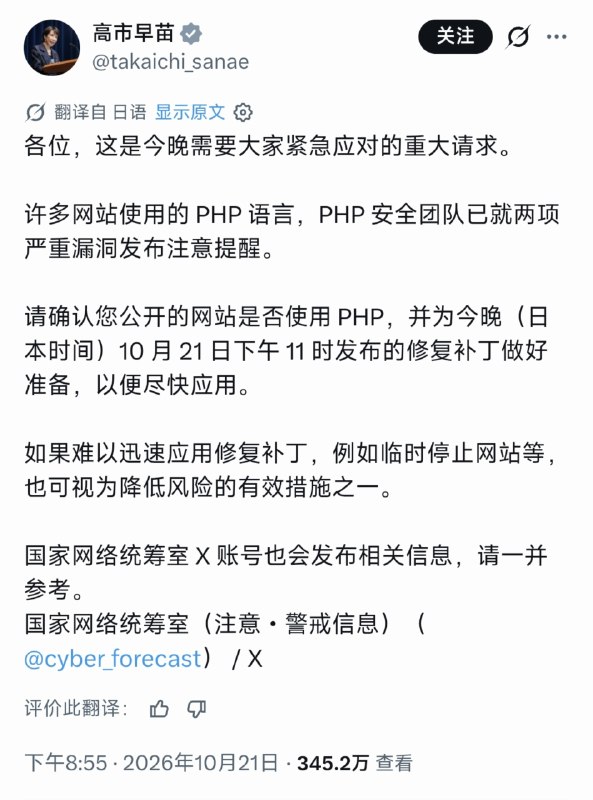
  1. Update:傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:PHP-8.1:

    Update:

    傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:

    PHP-8.1: https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619?e

    PHP-8.0: https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619?c

    PHP-7.4: https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619?h
  2. 🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35

    Forwarded from 层叠 - The Cascading
    🔴 PHP 发布紧急修复版本 8.5.12/8.4.27/8.3.36/8.2.35。建议受影响网站主立即更新。

    - 文章中也提供了无法升级时的 workaround,但它们不能完全修补漏洞。
    - Cloudflare 也配置了一些 WAF,但它们也不能完全修补漏洞。 [2]
    - PHP 8.1 及更低版本不会被官方修复。

    1. https://www.php.net/archive/2026.php#2026-10-21-5
    2. developers.cloudflare.com/~

    thread: /4940

    #PHP PHP: News Archive - 2026

  3. 来自 hat 的验牌

    今天abc看了啥🤔
    *我因为设备限制暂时没有条件验牌,感兴趣的读者请通过 https://t.me/abcthoughts/7483 的指引验证
    来自 hat 的验牌
    https://t.me/hatschannel/6919

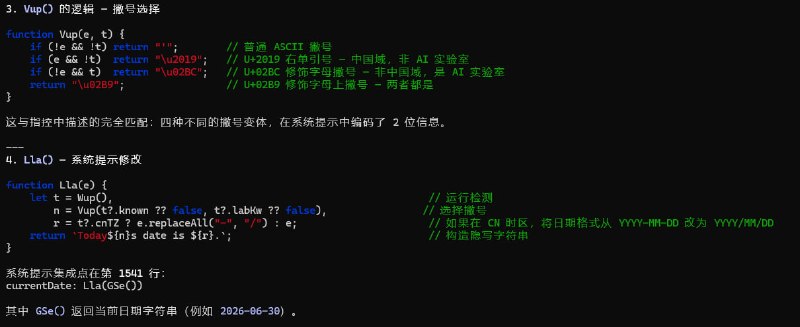
  4. 据第三方开发者报道,Claude Code新版本(2.1.30x)中引入了一个名为x-claude-code-wiggly-dove的混淆字段(目前灰度名“tengu_wiggly_dove”),会上传用户的git仓库项目地址,且无法通过配置选项/环境变量关闭

    Forwarded from 听荼蘼逼逼 | 多打点🤡 (TomyJan | Fatal Error)
    据第三方开发者报道,Claude Code新版本(2.1.30x)中引入了一个名为x-claude-code-wiggly-dove的混淆字段(目前灰度名“tengu_wiggly_dove”),会上传用户的git仓库项目地址,且无法通过配置选项/环境变量关闭。
    建议大家谨慎更新或使用新版Claude Code,并避免使用Claude Code进行私密/敏感/涉及cyber/可能暴露中国用户信息项目的开发,以免泄漏隐私数据或被封号。

  5. HAT's Public Channel | 🫪
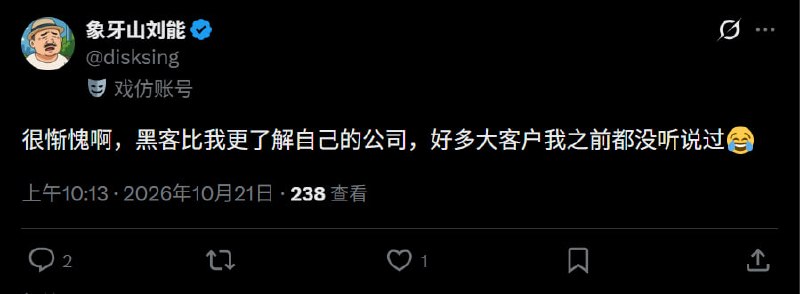
    TiDB (国内云原生 NewSQL DB 领头羊) 发生大规模用户数据泄露事件,总泄露数据量达 10TiB+ 泄露数据清单: • 10.5 TB+ 总数据量 • 4,901,203 个文件 • 533.8M (5.3亿) 行数据的 BigQuery Repo • 180,046 个客户 • 403,262 个邮箱 • 115,308 个客户 API 密钥(明文) • 5,036,738 个客户服务器 IP 地址 • 377,446 个内部 Jira 工单信息 • 433,927 个 CRM 客户 •…
    https://x.com/disksing/status/2112728877399474248

  6. bupt.moe
    #security CVE-2026-109618 CVE-2026-109619 PHP RCE,目前尚未公开但是已泄露。 等公开之后会修改此条消息。 src: https://x.com/watchtowrcyber/status/2112611507749982605
    https://t.me/outvivid/4938

  7. TiDB (国内云原生 NewSQL DB 领头羊) 发生大规模用户数据泄露事件,总泄露数据量达 10TiB+泄露数据清单:

    TiDB (国内云原生 NewSQL DB 领头羊) 发生大规模用户数据泄露事件,总泄露数据量达 10TiB+

    泄露数据清单:

    • 10.5 TB+ 总数据量
    • 4,901,203 个文件
    • 533.8M (5.3亿) 行数据的 BigQuery Repo
    • 180,046 个客户
    • 403,262 个邮箱
    • 115,308 个客户 API 密钥(明文)
    • 5,036,738 个客户服务器 IP 地址
    • 377,446 个内部 Jira 工单信息
    • 433,927 个 CRM 客户
    • 413 个私有 Git Repo


    攻击者留下的正文:

    今天,我们公开披露对 PingCAP 的入侵事件。我们掌握了完整的 TiDB Cloud 控制平面、其计费和财务系统、GCP 存储资源和 AWS 成本与计费系统,以及其 Jira、CRM、分析系统、源代码,还有一份长达四年的日志,记录了所有客户从其应用服务器 IP 地址发起的每一次产品连接。

    PingCAP 销售的 TiDB Cloud 是开源数据库 TiDB 的托管版本。银行、游戏工作室和电商平台将生产工作负载交给 PingCAP;PingCAP 在一个共享的多租户平台上运行这些集群,而其整个业务都建立在“这样做安全可靠”这一主张之上。下文的证据表明,事实并非如此。

    首先,他们似乎对自己的云服务毫无监测能力。令人遗憾的是,这在我们攻破的公司中十分常见:他们愿意投入数百万美元购买花哨的 EDR,却任由五百多个 S3 存储桶里的数据大摇大摆地流出。

    但这可是一家云服务提供商,他们的各项云服务AWS、GCP、Atlassian / Jira、Azure 遭到大规模、明目张胆的入侵和数据外传,他们却似乎完全无法察觉,这既骇人听闻,也极不负责任。首次外传约 8 TB 数据后,我们又持续外传了近两个月,并定期获取新增数据。

    我们甚至利用提交到他们自己代码仓库中的凭据「GCP 服务账号密钥和 Azure 服务主体」 搭建了一条从其控制平面数据库复制数据的通道,让他们自己的基础设施把数据送到我们手里。在这次行动的最后二十二天,即 9 月 8 日至 9 月 30 日,这条数据通道每六小时都会将 TiDB Cloud 运行核心中的每一张表 「租户、用户、API 密钥、集群凭据、变更数据流、迁移记录」重新导出并传送出去。连续导出八十八次,一次都没有被发现。最后一次导出于 9 月 30 日 06:02(UTC)进行。所导出的控制平面数据已包含在第一阶段发布的数据中。


    src: https://fulcrumsec.vg/pingcap/

  8. HAT's Public Channel | 🫪
    TL;DR: 前人的💩山在自动挖洞 AI Agent 井喷时代终于彻底爆炸了,这些神人 CA 私钥的有效位只有 1Byte Comodo AAA Services root emSign ECC Root CA - G3 emSign Root CA - C1 emSign ECC Root CA - C3 *记得 ban 掉这些 rootCA,Comodo AAA Services root 现在的名字叫做 “Sectigo”,全球最大的廉价商业 SSL 证书上游之一 测试你的环境是否已屏蔽受影响…