我建议 eMudhra 可以把公司名直接改成 Let's Decrypt
今天abc看了啥🤔


我收到一封来自OpenRouter的邮件,看起来是真实的。目前没有公开页面或博客文章。
--
标题:你发送给MiniMax模型的请求可能已被读取
你好,
一名安全研究员在2026年7月至10月期间,在发送给MiniMax模型的提示中放置了独特的测试URL。第三方在请求发送后40至130小时访问了这些URL,无论请求是由MiniMax直接处理,还是由其他提供商转发给MiniMax。除一个例外外,在那些提供商处对其他模型进行的相同测试未被访问,且没有任何AWS测试密钥被使用。
你的账户在[已隐去]至[已隐去] UTC期间,通过MiniMax和Novita向MiniMax模型发送了[已隐去]个请求。
AtlasCloud、Novita和StreamLake已告知我们,他们将OpenRouter针对MiniMax模型的请求转发给了MiniMax。根据该研究员及这些提供商所报告的情况,问题出在MiniMax及将其请求转发的提供商处,而非OpenRouter。我们只是转述他们告知我们的内容。MiniMax告诉StreamLake,其端点上的内容审核在10月22日之前已启用,并且此后已启用零数据保留。我们已向MiniMax索取其自己的说法,但尚未收到。
这意味着第三方可能已读取这些请求的提示和输出。在我们调查期间,我们已移除这些MiniMax模型端点上的零数据保留标签。
https://news.ycombinator.com/item?id=50585962
MiniMax 是否有点太合规了,EDR 合同当废纸吗
还是被黑了(双意)

#security
PHP 大型更新,请大家及时更新到 8.5.13
节选了一些比较重要的安全事项
CVE-2026-129474 RCE
缓解措施:zend.exception_ignore_args=1以及fatal_error_backtraces=0
CVE-2026-129182 RCE
缓解措施:fatal_error_backtraces=0
CVE-2026-129538 PHP-CGI DoS
缓解措施: php-cgi.inicgi.fix_pathinfo=0
CVE-2026-129496 RCE
缓解措施:调整PHP错误日志输出到不以时间戳作为文件名的日志(比如syslog)
CVE-2026-129501 DoS
缓解措施:不要接受不可信来源的XML
CVE-2026-129291 LPE,可以从PHP提升到PHP-FPM(经常是root权限)
缓解措施:catch_workers_output = no
CVE-2026-129289 RCE
缓解措施:暂时关闭后端连接复用(nginx的fastcgi_keep_conn或者 Apache 的enablereuse)
CVE-2026-129292 状态页面XSS
缓解措施:暂时关闭 php-fpm 的状态页面
CVE-2026-126714 RCE 会话文件处理漏洞
缓解措施: 关闭session.upload_progress.enabled
我怎么感觉这个是不是上次修过一次啊?
CVE-2026-115560 RCE 会话ser/des可以用不同的方法导致可能会有问题
缓解措施:同上一个
CVE-2026-129481 RCE 会话关闭的时候没清干净造成UAF
缓解措施:pm.max_requests=1(会有性能损失)
https://www.php.net/ChangeLog-8.php#8.5.13
一个试玩视频怎么能做的这么搞笑
https://www.bilibili.com/zh-Hans/video/BV1Nxs26uE46?p=1 =b23.tv/t6aTNR7
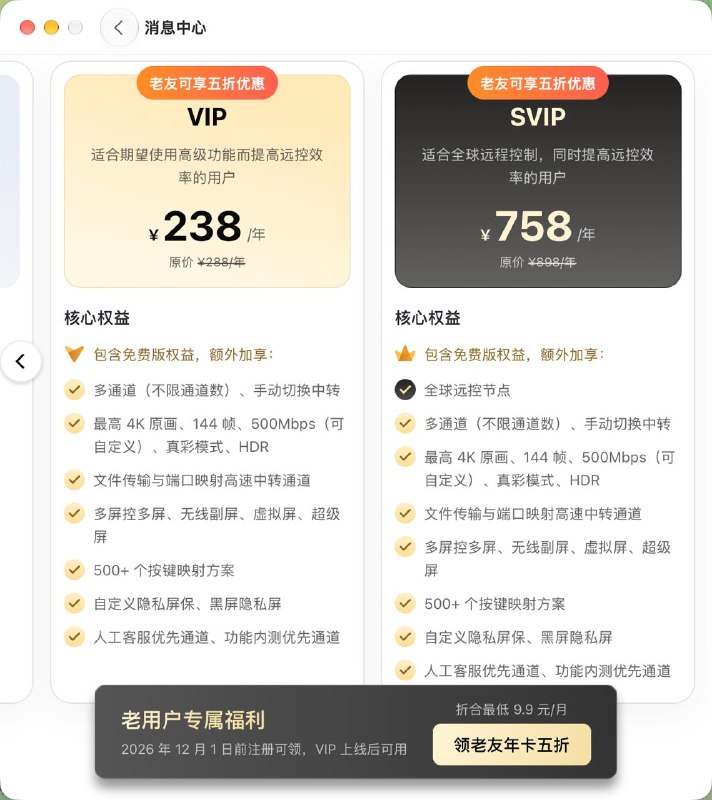
注意到VIP档不带折扣的定价刚刚卡着比ToDesk便宜的线,追着杀的来了
https://www.todesk.com/pricing.html?product=remote&type=individual
网易云音乐运营在干什么,搞个中文术力口创作赛,不允许 Vocaloid??
https://www.xiaohongshu.com/discovery/item/6afd7f6d000000001601bc2a
😭 该来的还是来了
我们直接监控 *2shell 和 *2root 域名得了,反正负责任通报事实上倒闭了
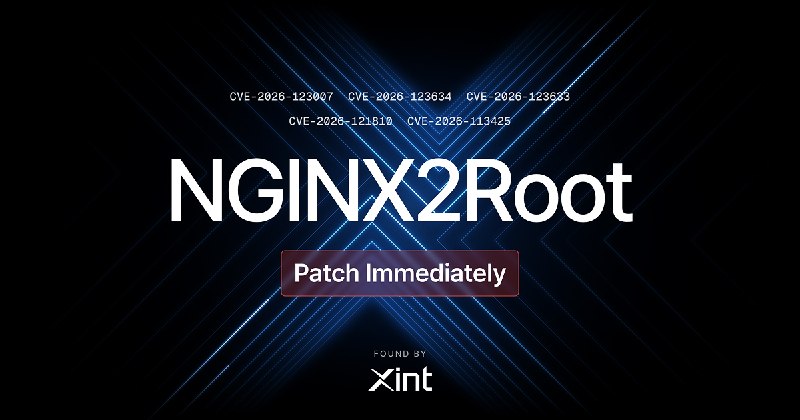
🔴 nginx 新 RCE*,请升级至 1.31.9 或禁用 HTTP/2。
影响 nginx 1.9.5-1.31.8 版本。
https://nginx2root.com/
Affects: 1.9.5-1.31.8
Fixed-In: 1.31.9
CVE: CVE-2026-123007/123634/123633/121810/113425
CVSS: 9.2 (F5)
1. /4895
* 文章中提到的 root 提权方法利用了一个内核的 SCTP 漏洞(可能是腾讯在八月公开的 SCTPhantom [1]),因此严格意义上这不是 nginx 的提权漏洞。
#Nginx
老实赚钱,很枯燥吧
自北京时间 2026 年 11 月 18 日 12:00 起,调用模型时触发的服务端搜索、网页抓取不再计费,仅按模型 Token 用量计费。使用以下接口时会触发服务端搜索:联网工具、Anthropic API 的 web_search工具、Responses API 的 web_search 工具。
https://api-docs.deepseek.com/zh-cn/quick_start/pricing/
#security CVE-2026-114938
Java RCE,需要cpu有avx512favx512bwavx512vbmibmi2四个flag。
OpenJDK 手写的 base64 的硬件加速 asm 搞错长度了导致会多写62字节,虽然 Java 最终会拒绝这个输入,但是越界写已经完成了。
缓解措施:
1.-XX:-UseBASE64Intrinsics禁用 base64 硬件加速
2.-XX:UseAVX=2禁用 AVX512
编者注:之前看到了以为 avx512 没那么多,今天群友讨论才知道还不少。
https://calif.io/java4shell