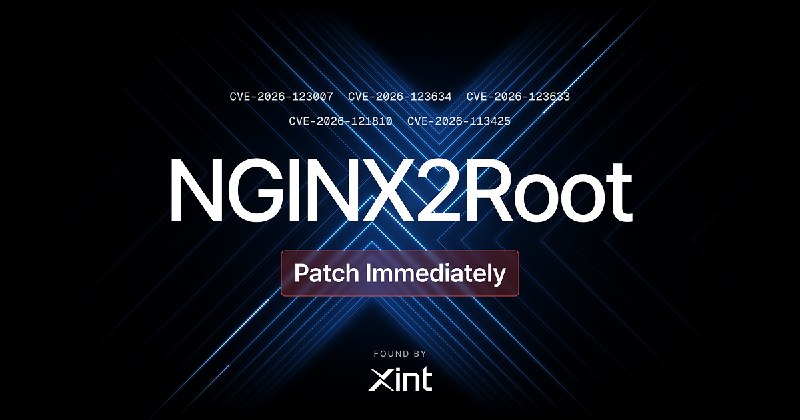
🔴 nginx 新 RCE*,请升级至 1.31.9 或禁用 HTTP/2。
影响 nginx 1.9.5-1.31.8 版本。
https://nginx2root.com/
Affects: 1.9.5-1.31.8
Fixed-In: 1.31.9
CVE: CVE-2026-123007/123634/123633/121810/113425
CVSS: 9.2 (F5)
1. /4895
* 文章中提到的 root 提权方法利用了一个内核的 SCTP 漏洞(可能是腾讯在八月公开的 SCTPhantom [1]),因此严格意义上这不是 nginx 的提权漏洞。
#Nginx
影响 nginx 1.9.5-1.31.8 版本。
https://nginx2root.com/
Affects: 1.9.5-1.31.8
Fixed-In: 1.31.9
CVE: CVE-2026-123007/123634/123633/121810/113425
CVSS: 9.2 (F5)
1. /4895
* 文章中提到的 root 提权方法利用了一个内核的 SCTP 漏洞(可能是腾讯在八月公开的 SCTPhantom [1]),因此严格意义上这不是 nginx 的提权漏洞。
#Nginx