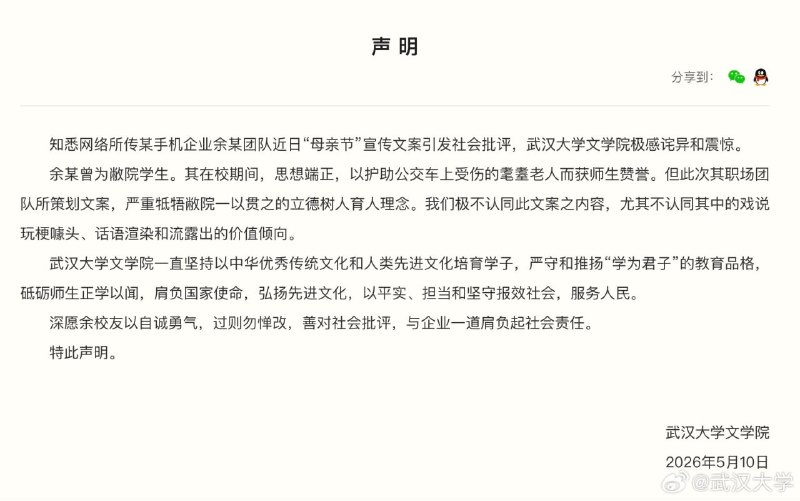
刷到了多篇公众号均表示武大这篇声明存在多处表述上的细节问题,像是急急忙忙没审过就发出来的:
https://mp.weixin.qq.com/s/RWPubf3gXQdMbZqfFKYo7g
https://mp.weixin.qq.com/s/rMUmj5wAY1esTcStsF2PVw
https://mp.weixin.qq.com/s/RWPubf3gXQdMbZqfFKYo7g
https://mp.weixin.qq.com/s/rMUmj5wAY1esTcStsF2PVw
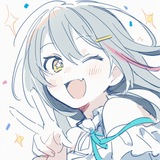
讽刺的是,破解组表示,这次公开的破解甚至不需要攻克VMProtect本身。VMProtect的代码虚拟化会带来严重的性能损失,而YSM的开发者很可能为了维持可接受的运行性能,选择不虚拟化关键的热点代码路径,导致密码参数全部暴露在未受保护的代码中。到头来,费尽心思用C++重写的逻辑,核心部分竟然是不设防的。
freelist[] 管理空槽索引时,free_count 无上界检查,导致写入 freelist[num_niovs](超尾 4 字节)SIOCSIFFLAGS ~IFF_UP)→ page_pool_destroy() → 两条路径(ptr_ring drain + scrub loop)重复入栈导致 free_count 溢出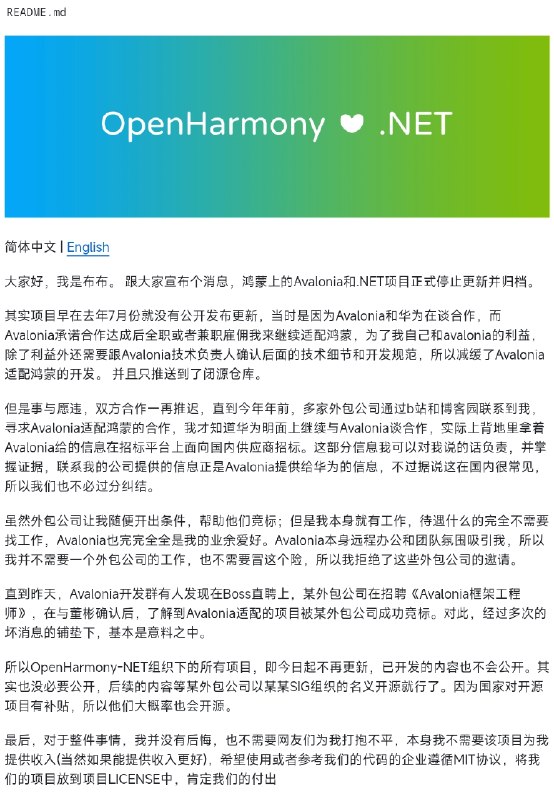
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"众所周知,中心长期保持极其精干的技术“团队”,以极高的效率支撑服务运行。
高效运转的背后,只靠中心的“精干团队”其实是远远不够的。也许大家没有参与e-Science运营中的修改代码、服务规划、问题解答等等细枝末节,但e-Science深知,服务来自于师生需求与学校支持,不是凭空变出的。
...
人力方面,抛开身体健康状况不计折损,众所周知“团队”有1人。