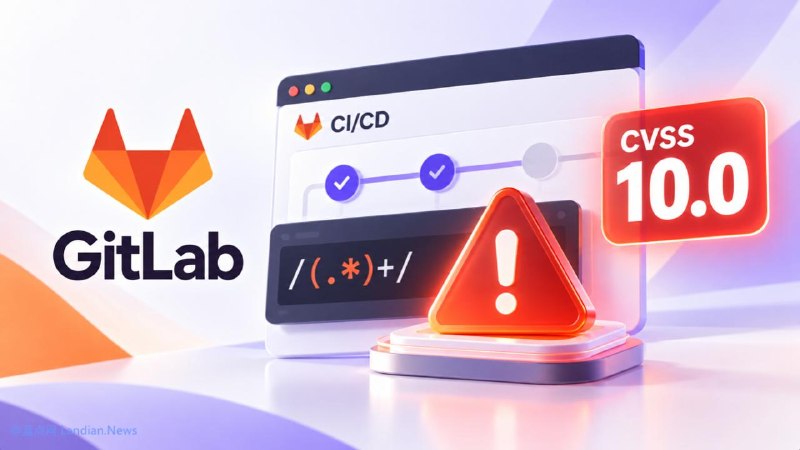
攻击者借助特殊构造的正则表达式即可在未经认证的情况下执行任意代码,可能窃取仓库内的敏感数据。
GitLab [.] com 已经升级最新版,因此只有自托管实例用户需要升级。
查看全文:https://ourl.co/127331?t
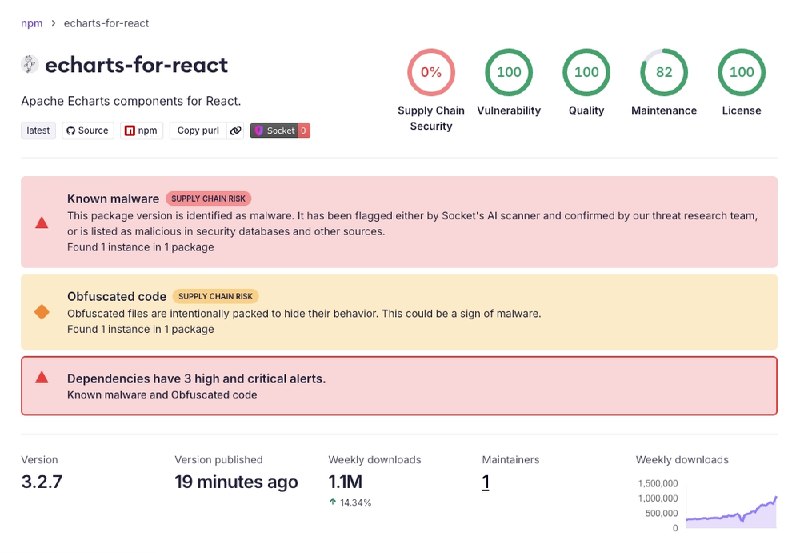
AI 摘要:2026 年 5 月,Socket Research Team 发现 @antv 系列 npm 包遭到供应链攻击,攻击者发布恶意版本,通过 postinstall 脚本窃取环境变量和 npm token,影响 @antv/g6、@antv/util 等多个核心包,建议用户立即版本锁定并轮换密钥。
 订阅频道
 蓝点网
 99元/年CN2服务器
 订阅频道 蓝点网
Everything 索引 "C:\"
allintitle:  Everything C:\Windows
请勿用于非法用途