
今天abc看了啥🤔

  1. 延伸阅读:

    今天abc看了啥🤔
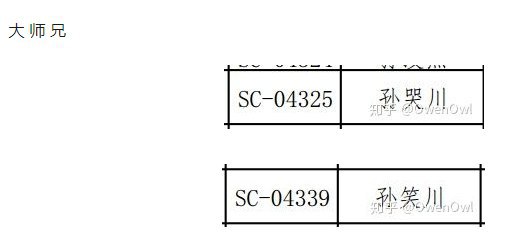
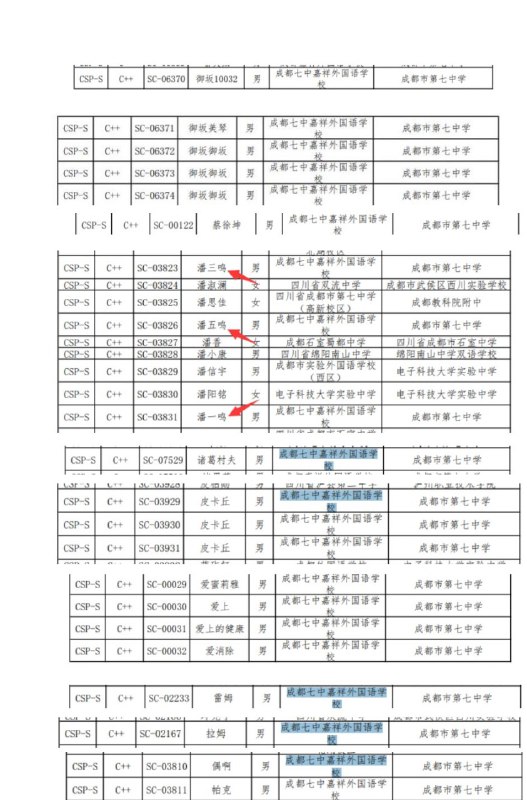
    自从CSP允许个人报名后,大草的高端买名额方式xswl
    延伸阅读:https://zhuanlan.zhihu.com/p/86578541

  2. 挖坟看到了这篇帖子的后续,才发现楼主是在搞行为艺术

    今天abc看了啥🤔
    「我是楼主,我正在医院打吊瓶呢,爆炸的时候我正在看视频,突然就爆炸了,幸好我有眼镜,眼睛没受伤,脸是废了」 https://www.v2ex.com/t/476982#reply151 Thanks For @sohadays 消息来源: https://t.me/misakatech/709
    挖坟看到了这篇帖子的后续,才发现楼主是在搞行为艺术。

    + 不逗大家了,我很好,电脑也没有爆炸。
    + 在这里我科普一下炸弹的原理:
    + 火药+火星=>火药迅速燃烧=>释放大量热量=>空气膨胀=>内部空气压迫外部空气=>远处的人观察到爆炸现象、听到爆炸声音
    + 那么锂电池如何爆炸呢?
    + 网上搜索到:锂离子电池膨胀后放出的气体成分比较复杂,其中可能含有小分子的烯烃、烷烃以及氢气、二氧化碳等
    + 下面就假设都是氢气。氢气自己是不会爆炸的,就像家里的天然气泄漏也不会爆炸的!为了爆炸必须产生化学反应!
    + 锂电池膨胀+电池短路+锂电池包装破损=>氢气+火化+氧气=>BOOM!
    + 可见,为了爆炸,必须同时满足这 3 个条件。所以,请大家放心,我的电脑是不会爆炸的!也请各位坛友积极转发我这段帖子,传播科学,从你我做起。
  3. 「我是楼主,我正在医院打吊瓶呢,爆炸的时候我正在看视频,突然就爆炸了,幸好我有眼镜,眼睛没受伤,脸是废了」

    「我是楼主,我正在医院打吊瓶呢,爆炸的时候我正在看视频,突然就爆炸了,幸好我有眼镜,眼睛没受伤,脸是废了」
    https://www.v2ex.com/t/476982#reply151
    Thanks For @sohadays

    消息来源: https://t.me/misakatech/709

  4. #热点追踪 有关近日FireEye 误导性社交媒体传播的澄清说明 尊敬的 TeamViewer 用户,大家好! 在最近的网络安全供应商 FireEye会议上,一个演示引用了与 TeamViewer 相关的历史性安全事件

    #热点追踪
    有关近日FireEye 误导性社交媒体传播的澄清说明
    尊敬的 TeamViewer 用户,大家好!

    在最近的网络安全供应商 FireEye会议上,一个演示引用了与 TeamViewer 相关的历史性安全事件。这在社交媒体上以一种误导性的方式被传播,包括非事实性的结论。

    TeamViewer 可以安全使用。在此声明中, FireEye 明确表示他们没有暗示任何有关TeamViewer或以前未公开的事件。此澄清同时回应了领先外部安全专家的评估。

    TeamViewer 致力于网络安全,数据完整性和客户隐私的最高标准。我们投入巨资以确保用户信任的连接解决方案的最佳安全性。

    多谢用户们的信赖和支持!

    社区经理

    Esther

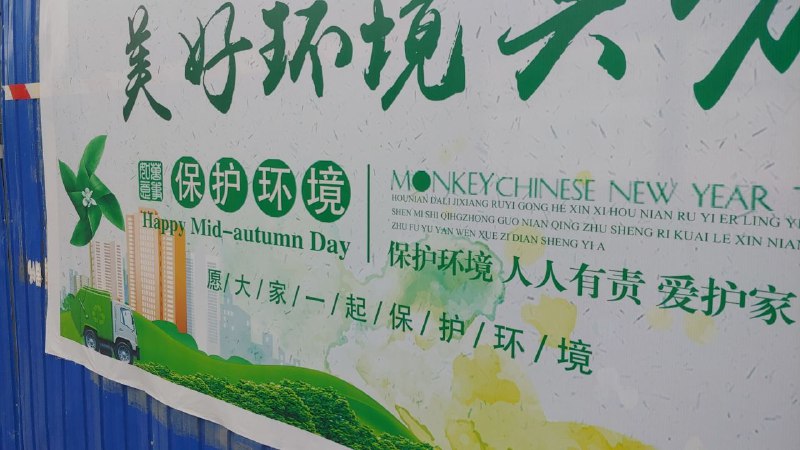
  5. 沙雕网友PS图真的傻傻分不清,接头霸王居然被接成新科娘8月末頃からプリコネ始めました✨キャルちゃんと猫~画师:キャルちゃん

    Forwarded from Pure Land✨
    沙雕网友PS图真的傻傻分不清,接头霸王居然被接成新科娘

    8月末頃からプリコネ始めました✨
    キャルちゃんと猫~
    画师:キャルちゃん
    https://www.pixiv.net/member_illust.php?mode=medium&illust_id=77029373
    #pixiv #日常沙雕

  6. 今日小众软件的报道

    今天abc看了啥🤔
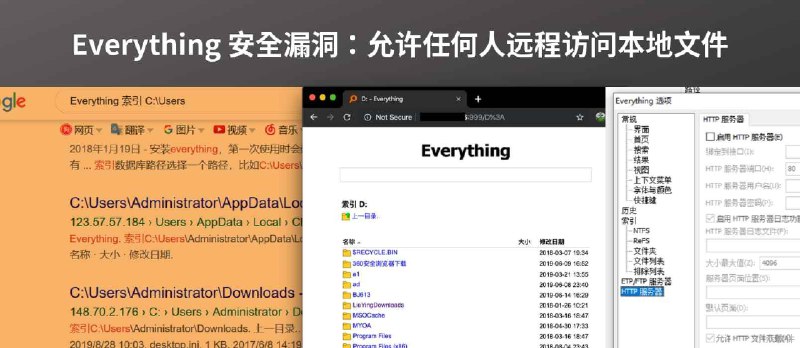
    #安全警示 https://www.v2ex.com/t/608625 Everything 的HTTP服务如果向公网开放就可能会被谷歌爬取到,并可以提供详细的文件索引与内容查看 ——————— 测试搜索可使用字段 Everything 索引 "C:\" allintitle: Everything C:\Windows 请勿用于非法用途 ——————— 可能是这篇文章惹了祸?有Everything的记得检查一下 https://blog.csdn.net/y_bing/article/details/80715734
    今日小众软件的报道
    https://www.appinn.com/everything-safe-bug-exposed-file/
    等待事件的进一步发展。 Everything “HTTP 服务器”功能安全漏洞:允许任何人远程访问本地文件 - 小众软件

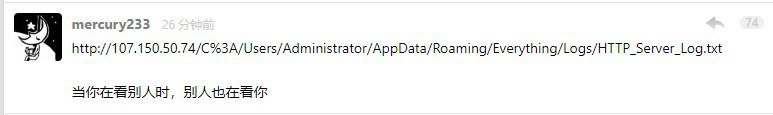
  7. 再次重申请勿用于非法用途,Everything自带日志记录功能

    今天abc看了啥🤔
    #安全警示 https://www.v2ex.com/t/608625 Everything 的HTTP服务如果向公网开放就可能会被谷歌爬取到,并可以提供详细的文件索引与内容查看 ——————— 测试搜索可使用字段 Everything 索引 "C:\" allintitle: Everything C:\Windows 请勿用于非法用途 ——————— 可能是这篇文章惹了祸?有Everything的记得检查一下 https://blog.csdn.net/y_bing/article/details/80715734
    再次重申请勿用于非法用途,Everything自带日志记录功能。